AI合规焦虑 | 电力能源专题 网信办警示五大AI风险!电力合规红线 |
电力行业的 AI 合规红线,正在被监管一条条画出来。9 月 1 日,中央网信办在 2026 年国家网络安全宣传周新闻发布会上明确,当前人工智能领域主要面临五方面安全风险挑战;而电网企业恰恰属于安全要求最高、容错率最低的那一类场景。对电力企业来说,AI 治理已经不是选修课,而是一道必须先答的合规题。
五方面风险说得很直白。一是技术先天脆弱性难以根除,深度学习算法运行逻辑复杂、可解释性欠缺,推理过程不透明,即便微小的输入扰动也可能导致错误的推理结果,异常故障难以快速定位修正;二是模型能力跃迁颠覆传统安全范式,极端失控风险显现;三是应用形态快速演进,人工智能正从"回答问题"走向"执行任务",风险从"生成有害内容"向"自主实施行动"加速跃迁;四是误用滥用恶用风险凸显,冲击社会秩序与伦理边界;五是全球人工智能领域面临技术霸权风险。监管方还特别点明一句关键判断:这类技术层面的先天缺陷,严重制约人工智能在安全要求高、容错率低、场景复杂的环境中大规模应用。
把这句话翻译到电网语境,就是一句大白话:电力生产不容许"大概对"。调度、继保、变电、输电巡检,任何一个环节的错误输出都可能牵连到实体电网。所以电力企业上 AI,从第一天起就必须比别的行业多一层管控——不是不用,而是必须知道 AI 在哪一步、有多大权限、出了问题谁负责。
行业一线的判断和监管口径高度一致。9 月 2 日人民网报道,贵州电网公司数智中心相关负责人在受访时说得很实在:AI 泛应用的核心瓶颈并非模型准确率,而是业务流程重构与责任归属界定;电网行业安全标准严苛,AI 输出结果存在不确定性,一旦出现问题,谁使用、谁担责,是业务部门敢不敢用 AI 的关键。目前该公司已梳理形成 140 个人工智能应用场景,其中 45 个已建成上线,场景筛选优先选择高频次、减负效果突出、次生安全风险可控的方向。
电力企业还有一层特殊身份:电网属于关键信息基础设施,AI 一旦介入生产环节,安全责任的量级和一般行业完全不同。2026 年国家网络安全宣传周将于 9 月 14 日至 20 日在全国统一举行,按"1+15"架构举办技术高峰论坛和十五场专题分论坛,议题里就专设了关键信息基础设施安全保护、人工智能赋能网络安全、人工智能安全治理、开源软件供应链安全等方向。这几个议题连起来看,指向的是同一件事:AI 用进关键行业,必须先有可管、可查、可追的底座,而不是先堆一批试点应用。
电力企业最容易踩的三条 AI 合规红线
第一条:把生产数据、涉密资料直接喂给公开模型。电网的一次接线图、设备台账、负荷曲线、检修计划、用户档案,很多都属于敏感甚至涉密范畴。但员工为了图快,习惯把整段资料原样粘进公开对话框求分析、求总结、求写报告。这一粘,数据就出了本地边界。近期多起被公开通报的泄密案例都指向同一条路径:不是黑客攻进来的,是内部人自己传出去的。电力企业尤其要盯住这一条,因为电网数据关联的是关键信息基础设施。
第二条:让智能体拿着高权限自己跑。监管明确点出,2025 年以来智能体应用快速涌现,高权限终端智能体掌握系统级权限,可直接执行终端命令、跨网络调用文件与工具,安全隐患突出,同时大量"技能"插件被确认存在安全风险;一旦被攻击者利用,可成为突破网络边界的"跳板"、实施攻击的"肉鸡"、偷窥窃密的"木马"。电力企业如果把智能体直接接到生产管理系统、调度系统上,又不做权限分层和人工复核,风险等级是指数级的。
第三条:用了 AI,但查不出来谁用的、用了什么。合规的本质是可追溯。审计时问三个问题——这段结论是哪个模型生成的?输入里有没有敏感信息?是谁在什么时候提交的?如果一个都答不上来,那就等于没有治理。很多电力企业已经用上了 AI,却把调用散落在各部门各账号,没有统一入口、没有留痕,出事时连复盘都无从下手。
把红线变成可执行的管控:网关侧三层防线
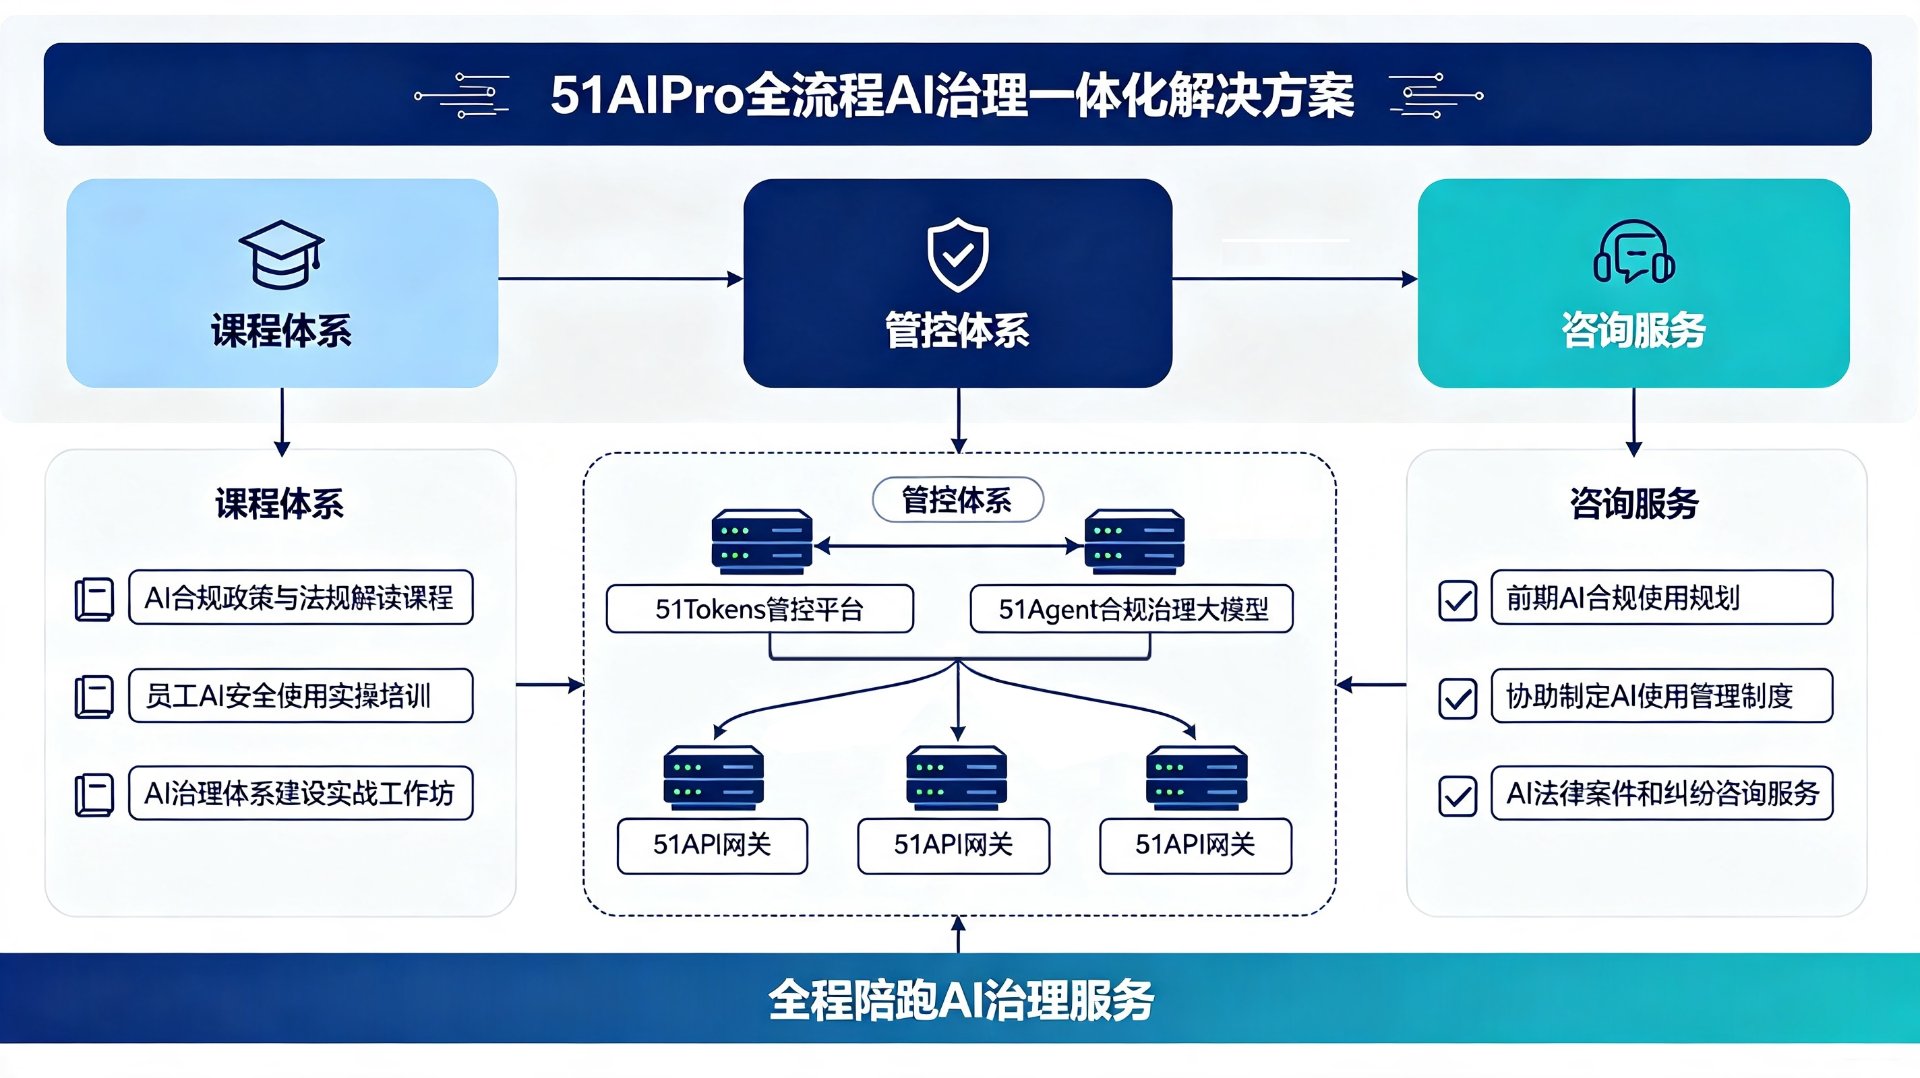
51Tokens 的思路是:不去堵人的手,而是把管控做在必经之路上。所有模型调用统一走 51API 网关,形成唯一入口;进入模型之前先过敏感内容识别,对涉密特征、内部标识、特定格式做检出。这里是"提醒 + 拦截"双模式:命中低风险规则时给出提示与处理建议,使用者可确认后放行并留下理由;命中红线规则时直接拦截,请求根本不出本地边界。对电力企业最有价值的是后半句——把"按下回车前多想三秒"变成系统级动作,而不是靠员工的记性。
第二层是权限与处置动作。规则在 51Tokens 侧集中配置管理,编译成规则包下发,由 51API 网关在运行时执行,管理与执行分离。命中后有五种处置动作可选:放行、提醒、脱敏放行、拦截、转审批。这套机制正好对应电网行业已经在探索的"AI 分层授权"思路——把 AI 的能力边界写成规则,让它严格按授权范围工作,杜绝超出技术能力强行自动化。哪些场景只给"看和分析",哪些场景才允许"动手执行",由规则说话,不由个人判断。
第三层是全量审计。每一次调用的时间、账号、部门、模型、命中规则、处置结果、Token 消耗全部留痕,形成可导出的台账。安监、法务、审计、信息化四方看的是同一份数据,追责时不用互相扯皮。需要说明边界:51Tokens 是治理管控层,不替代 DLP、SIEM 这类专业安全产品,也不替代企业既有的保密审查流程;敏感识别存在误报漏报,不承诺百分之百拦截。它解决的是"AI 调用这一段"的可见、可控、可查。
还有一件事必须配套,就是组织层面的分工。技术手段解决"挡得住",制度解决"说得清"。建议电力企业把 AI 治理的责任拆成四块:信息化管入口收口与网关规则配置,安监管敏感数据类别与权限等级划分,法务管对外责任边界与合规口径,人资管员工培训与考核申诉。四方共用同一份网关侧数据,每月开一次对账会,谁该改什么一目了然。很多单位不是不想管,而是没人清楚该谁管——责任一模糊,红线就只挂在墙上。把分工写清楚,管控才落得下去。
落地节奏上不建议大动干戈,先做三件小事就能看到变化。第一件,把入口收口的范围先划出来:新增 AI 场景一律走统一网关,存量散号给一个过渡期逐步收拢,别一刀切断网。第二件,把禁止外发的数据类别列成一张清单——一次接线图、设备台账、负荷曲线、用户档案、检修计划,先把这五类写进规则,命中即拦,其余类别按低风险给提醒。第三件,把留痕打开:不管有没有做规则,先让所有调用的时间、账号、部门、模型、Token 消耗落进日志,哪怕暂时没人看,出事时也有据可查。三件事都不需要改业务流程,一两周就能见效,却能把最要命的几个口子先堵上。
对电力企业而言,网安周不是一场旁观的会议——AI 合规、AI 费控、AI 考核本是一体三面:管住了入口,账单才算得清;算得清账,考核才落得实;考核落得实,合规才不是纸面文章。趁监管把红线画清楚的这个窗口期,把 AI 治理的底座补上,比事后整改划算得多。
图:51AIPro 全流程 AI 治理一体化解决方案 · 服务架构
—— 51Tokens,让每一次模型调用都看得见、说得清、查得到
51AIPro · 企业AI治理专家
安全·合规·可控·增效,AI 全流程治理一次布防
 长按识别 · 关注公众号 |  长按识别 · 合作洽谈 |
官网 https://51aipro.com/