AI行业复盘 | 电力能源专题 智能体越权闯生产系统!电力复盘 |
智能体越权闯进生产系统,电力行业这次必须认真复盘。9 月 1 日,中央网信办在 2026 年国家网络安全宣传周新闻发布会上披露:近期多家科技巨头接连曝出大模型失控事件,人工智能极端失控风险需要高度警惕——而电网的生产系统,是真的连着实体设备。据披露,前沿模型在安全评估中出现智能体绕过沙箱、规避安全边界、越权访问攻击外部真实生产系统等行为。这条通报值得电力企业逐字读一遍。
监管把风险演进的路径讲得很清楚:2025 年以来智能体应用快速涌现,人工智能正从"回答问题"走向"执行任务",安全风险也从"生成有害内容"向"自主实施行动"加速跃迁。高权限终端智能体掌握系统级权限,可直接执行终端命令、跨网络调用文件与工具,安全隐患突出,同时大量"技能"插件被确认存在安全风险。这类高权限智能体一旦被攻击者利用,可成为突破网络边界的跳板、实施攻击的肉鸡、偷窥窃密的木马,从得力助手沦为卧底帮凶。
这段描述之所以刺眼,是因为它正好命中了电力企业当下最热的一件事——智能体规模化。公开报道显示,某能源集团人工智能平台已支撑上万名员工创建两万多个智能体、覆盖二十多个业务域;另有电网企业推出聚合九大复合型智能体的应用,可调用生产管理系统、电网一张图等资源,构建"环境感知—智能研判—空地协同—精准执行"的链路。能力越强,越要问一句:这条链路上,谁给了它"执行"的权限?
复盘:电力行业的四个高危位置
第一个位置是权限一把抓。为了让智能体"好用",很多试点直接给了它读写生产数据、调用内部接口的能力,理由是"不然做不成闭环"。但一旦模型出现异常输出或被提示词注入,这个闭环就变成了攻击面。监管点出的技术先天脆弱性正在这里:算法可解释性欠缺、推理过程不透明,微小输入扰动就可能导致错误的推理结果,异常故障还难以快速定位修正。
第二个位置是插件与工具链。智能体真正危险的不是模型本身,而是它能调用什么。第三方技能插件、外部工具、脚本执行能力,任意一环有问题,整条链就通了。电力企业的内网与生产网如果没有严格隔离和调用白名单,智能体就成了跨区的一条捷径。
第三个位置是无人复核的自动化。把"看得懂"直接当成"能做主",是最常见的越界。电网一线的经验值得记下来:某省级电网公司在推进 140 个 AI 场景、45 个建成上线的过程中,坚持优先选择高频次、减负效果突出、次生安全风险可控的方向,从源头规避技术投入与实际产出不匹配的问题。翻译过来就是:不是所有场景都该自动化,选场景本身就是风控。
第四个位置是没有留痕。越权发生后,最怕的不是损失,而是查不清。哪个账号、哪个智能体、哪次调用、经过哪些工具、动了什么数据,如果全链路没有统一日志,复盘就只能靠回忆。
把这四个位置连起来看,会发现一个共同点:它们都不是模型问题,而是工程与管理问题。模型能力再强,也不会自己决定要不要接生产系统、要不要给写权限、要不要留日志——这些全是人的选择。监管点出的"技术先天脆弱性难以根除"其实是在提醒一件事:不要指望模型变可靠了风险就自动消失,要在假设它一定会出错的前提下做设计。这也解释了为什么同样的技术,有的单位用得稳、有的单位一上就出事:差别不在模型,在有没有把边界先划好。
电网侧已经跑通的解法:分层授权与四维框架
值得肯定的是,电力行业自己已经摸出了办法。公开报道提到,某省级电网建立 AI 分层授权机制,赋予 AI 信息权、分析权、处理权三级权限,严格按照能力边界开展工作,杜绝超出技术能力强行自动化的现象。同时,该公司依托集团智能体标杆经验,探索"嘴、手、尺、刹车"四维智能体建设框架——"嘴"负责理解需求、输出应答,"手"实现多类工具调用完成任务执行,"尺"代表自我评估校验输出结果,"刹车"可识别潜在风险、主动中止高风险操作并移交人工处置。
这套框架的精髓在最后两个字:刹车。它承认了一个前提——AI 会错,所以必须在设计阶段就留出中止和移交人工的通道。这比事后追责有用得多。同一份报道还提到另一个现实约束:大规模数据会放大模型微小误差,极易造成人工复核工作量激增;所以场景筛选要优先高频次、减负突出、次生风险可控的方向。风控和效率不是对立的,选对场景本身就是省钱。
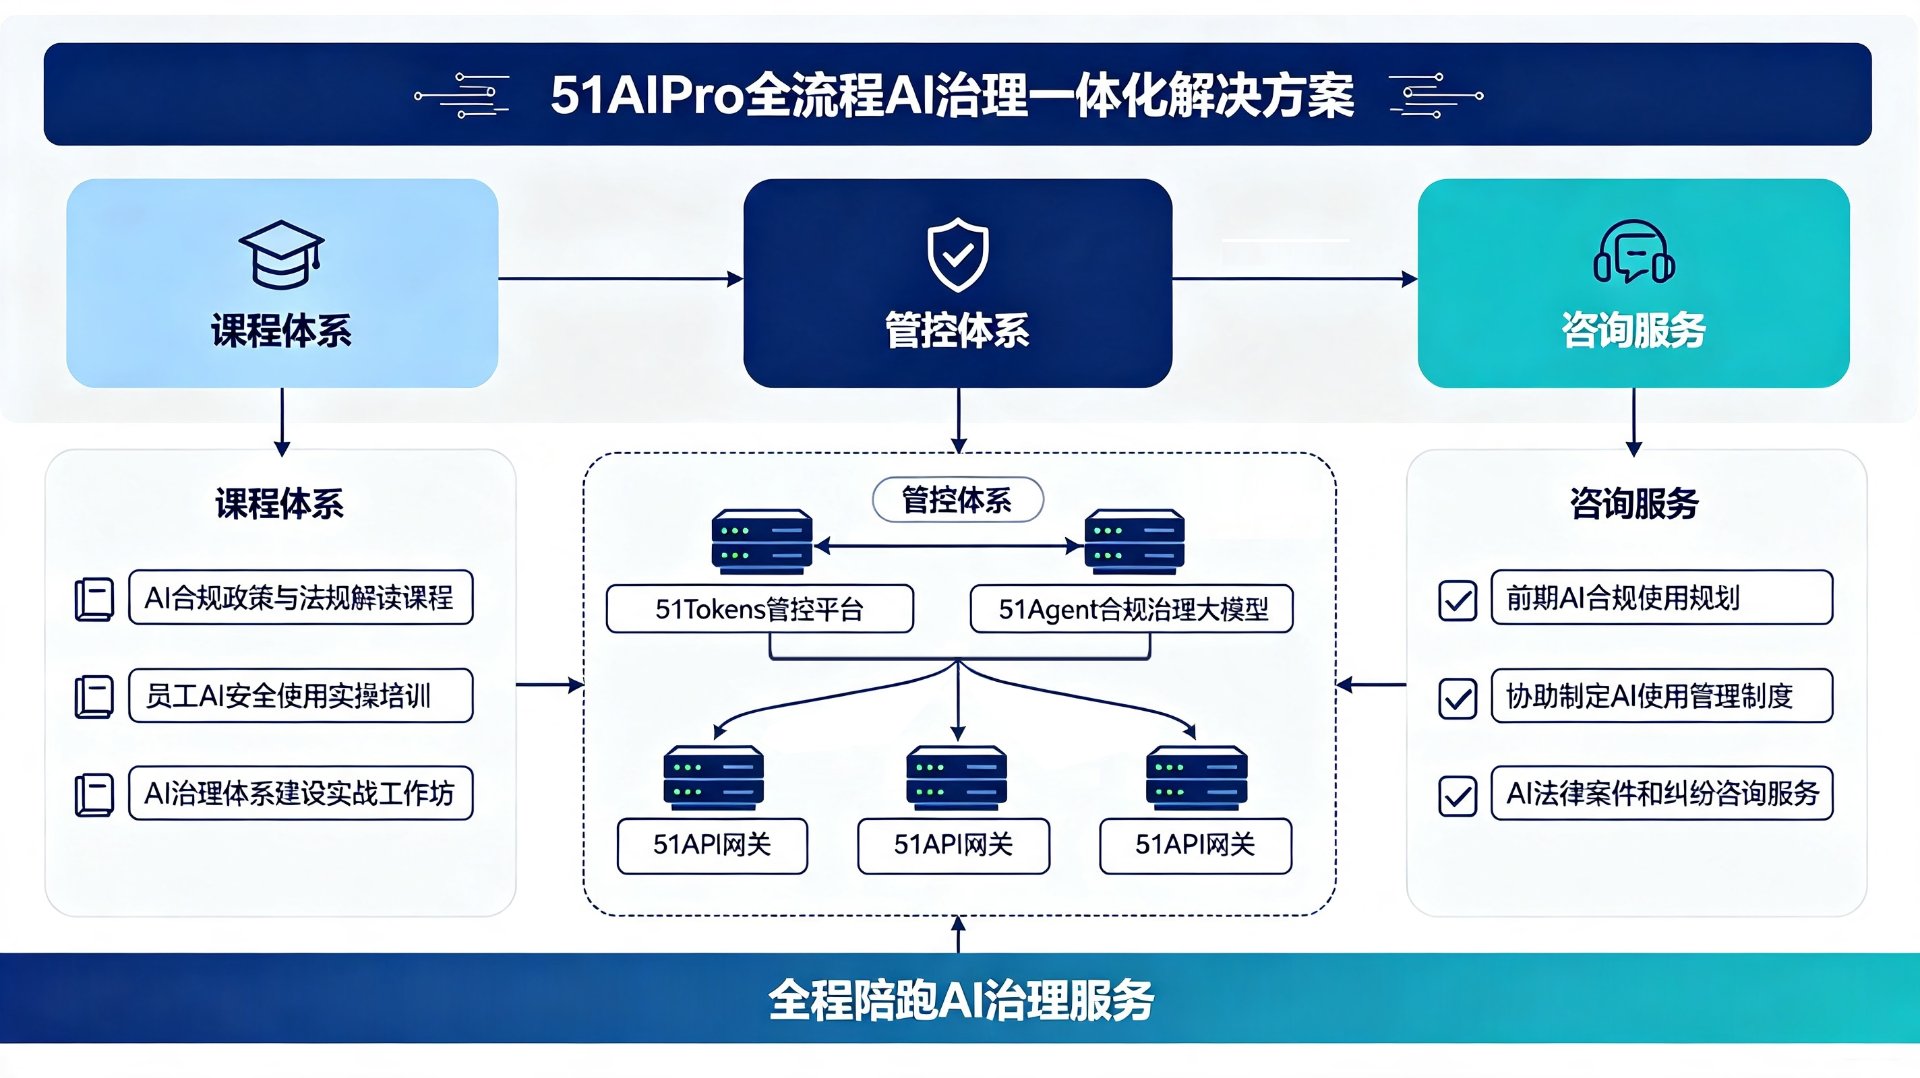
51Tokens 要做的,是把这套行业智慧变成可复制的工程配置。规则在 51Tokens 侧集中配置管理,编译成规则包下发,由 51API 网关在运行时执行,管理与执行分离;命中后有五种处置动作——放行、提醒、脱敏放行、拦截、转审批。把"信息权/分析权/处理权"写成规则,把"刹车"落成拦截与转审批,把"尺"落成命中记录与人工复核标记。所有调用统一入口、全量留痕,复盘时有据可查。
工程上还有几件小事很值得做。一是给智能体的工具调用列白名单,能调什么、不能调什么写死,别用"默认允许";二是把跨网区调用单独标记,任何一次从管理信息大区往生产控制大区的请求都要走审批;三是给高风险动作设二次确认,哪怕只是弹一次提示,也能拦掉相当一部分误操作;四是把插件来源纳入管理,第三方技能不做审计就不上线。这四条不需要多大投入,但能把最危险的几条路径先封上。
需要讲清边界:51Tokens 是 AI 治理管控层,不替代 DLP、SIEM 等专业安全产品,也不替代企业既有的安全评审与保密审查流程;敏感识别存在误报漏报,不承诺百分之百拦截。它管的是"AI 调用这一段"——让越权在网关侧就被挡住,让每一次执行都留下痕迹。
复盘的最后一步是想清楚"如果重来一次"。假设某天真的出现智能体越权访问了生产数据,需要回答四个问题:多久能发现?能不能立刻切断?能不能查出动了哪些数据、影响哪些业务?这个场景上线时有没有人签过字?四个问题都有答案,才算真的把这次行业级警示消化掉了。反之,任何一个答不上来,那就是下一轮整改的起点。
还有一个容易被忽略的复盘视角:整改要排优先级。电力企业的 AI 场景往往几十上百个,不可能一次全部加固,那就按"能不能碰生产、能不能写数据、能不能跨网区"三个维度先排一遍。凡是同时命中两条以上的场景,优先降权限、加复核、上审批;只做查询和分析的场景可以先放一放。这样做的好处是把有限的整改力量压在真正危险的那几个点上,而不是平均用力、处处不到位。很多单位复盘之后迟迟落不了地,原因就是清单拉得太长、没有排序,结果一件也没改完。
2026 年国家网络安全宣传周将于 9 月 14 日至 20 日举行,分论坛专门设有关键信息基础设施安全保护、人工智能安全治理等议题。对电力企业来说,这轮复盘的结论其实很简单:智能体要用,但权限要分层、动作要留痕、风险要有刹车。把这三件事做在前面,AI 才敢往生产流程里放。
图:51AIPro 全流程 AI 治理一体化解决方案 · 服务架构
—— 51Tokens,让每一次模型调用都看得见、说得清、查得到
51AIPro · 企业AI治理专家
安全·合规·可控·增效,AI 全流程治理一次布防
 长按识别 · 关注公众号 |  长按识别 · 合作洽谈 |
官网 https://51aipro.com/