AI合规焦虑 | 医疗机构专题 AI泄密!患者病历喂模型被严查 |
医疗机构的 AI 合规红线,正在被监管一条条画出来。9 月 2 日,中央网信办通报"清朗·整治 AI 应用乱象"专项行动第二阶段进展:累计清理违法违规信息 561 万余条,查处账号 4.9 万余个,处置违规网站、应用程序等 2400 余个。对医院、诊所、医学科研机构而言,这场整治释放的信号很清楚——把患者病历、影像、基因数据、用药记录喂给公开模型,已经不是"图方便",而是触碰数据安全与个人信息保护的硬红线。
为什么医疗数据最敏感?病历、影像、基因、孕产、精神健康信息都属于《个人信息保护法》定义的敏感个人信息,一旦泄露,对人造成的损害不可逆、难补救。法律给的处罚也最重:违规处理敏感个人信息、情节严重的,最高可处 5000 万元或者上一年度营业额百分之五以下罚款,并可能被责令暂停相关业务。对一家医院或医疗集团,这已经不是"提醒",而是真金白银的合规风险。
风险往往不在黑客攻进来,而在内部人自己传出去。8 月 28 日,科技部发布《人工智能医学影像研究伦理指引》,明确要求对医学影像及健康数据的采集、传输、存储、分析、共享、销毁实施全流程规范管理,建立完善的数据授权与撤回机制,规范数据脱敏,确保处理后信息无法重新识别自然人。但现实里,很多一线人员为了快,把整段病历、整套影像报告、整库随访记录直接粘进公开对话框求总结、求写病历、求出诊断建议——这一粘,数据就出了医院边界,落在了不受控的第三方服务器上。
医疗行业还有一层特殊身份:大量机构属于关键信息基础设施运营者或处理大规模个人信息的"大型平台"。网信办在整治通报中点名的几类情形——AI 制作发布虚假信息、侵害个人权益、违规收集使用数据——医疗场景几乎条条都能对应上。更关键的是责任边界:一旦出现患者数据泄露,医疗机构是第一责任主体,信息化部门、使用 AI 的临床科室、签字放行的管理者,谁都跑不掉。
医疗机构最容易踩的三条 AI 合规红线
第一条:把患者数据、医学影像直接喂给公开模型。病历主诉、影像所见、基因检测结果、用药记录,很多都属敏感个人信息乃至涉密范畴。员工为省事粘进公开对话框,数据即出本地边界。多起被通报的泄密案例都指向同一条路径:不是系统被攻破,是内部人自己传出去的。医疗机构尤其要盯这条——健康数据关联的是人的生命健康与隐私。
第二条:用 AI 替代医师做诊断决策,又不留痕。《人工智能医学影像研究伦理指引》写得明白:AI 输出不得作为最终诊断,医生保留最终决策权;知情同意、数据脱敏、算法可解释都要可追溯。但不少机构把 AI 建议直接当结论用,既不记录"谁调用的、用了哪条数据、医师有没有复核",也不留存判定依据。出事时连复盘都无从下手,更谈不上责任界定。
第三条:用了 AI,却查不出谁用的、用了什么。合规的本质是可追溯。审计时问三个问题——这段结论是哪个模型生成的?输入里有没有患者敏感信息?是谁在什么时候提交的?如果一个都答不上来,就等于没有治理。很多医疗机构已经用上 AI 辅助写病历、读影像、做随访,却把调用散落在各科室各账号,没有统一入口、没有留痕。
把红线变成可执行的管控:网关侧三层防线
51Tokens 的思路是:不去堵人的手,而是把管控做在必经之路上。所有模型调用统一走 51API 网关,形成唯一入口;进入模型之前先过敏感内容识别,对病历、影像、基因等敏感特征、内部标识、特定格式做检出。这里是"提醒 + 拦截"双模式:命中低风险规则时给出提示与处理建议,使用者可确认后放行并留下理由;命中红线规则(如含可识别患者身份的健康数据外发)时直接拦截,请求根本不出本地边界。对医疗机构最有价值的是后半句——把"按下回车前多想三秒"变成系统级动作,而不是靠医生的记性。
第二层是权限与处置动作。规则在 51Tokens 侧集中配置管理,编译成规则包下发,由 51API 网关在运行时执行,管理与执行分离。命中后有五种处置动作可选:放行、提醒、脱敏放行、拦截、转审批。这套机制正好对应《人工智能医学影像研究伦理指引》的"全流程规范管理"要求——哪些数据类别只给"看和分析"、哪些场景必须"先脱敏再出"、哪些结论必须"医师复核留痕",由规则说话,不由个人判断。
第三层是全量审计。每一次调用的时间、账号、科室、模型、命中规则、处置结果、Token 消耗全部留痕,形成可导出的台账。信息科、医务部、法务、质控四方看的是同一份数据,追责时不用互相扯皮。需要说明边界:51Tokens 是治理管控层,不替代 DLP、SIEM 这类专业安全产品,也不替代医院既有的保密审查与伦理审查流程;敏感识别存在误报漏报,不承诺百分之百拦截。它解决的是"AI 调用这一段"的可见、可控、可查。
落地节奏上不建议大动干戈,先做三件小事就能看到变化。第一件,把入口收口的范围先划出来:新增 AI 场景一律走统一网关,存量散号给一个过渡期逐步收拢。第二件,把禁止外发的数据类别列成一张清单——病历主诉、影像所见、基因检测结果、用药记录、随访档案,先把这五类写进规则,命中即拦,其余类别按低风险给提醒。第三件,把留痕打开:不管有没有做规则,先让所有调用的时间、账号、科室、模型、Token 消耗落进日志,哪怕暂时没人看,出事时也有据可查。三件事都不需要改业务流程,一两周就能见效。
最容易被忽略的两类场景。一类是互联网医院的智能导诊与报告解读。9 月 1 日实施的 AI 客服国标明确,涉及生命健康财产安全的问题必须跳转人工——这意味着智能导诊不能"已读乱回"打发患者,涉及急诊、用药、重症的判断必须有人兜底。很多机构把导诊 AI 直接接在公网模型上,既无脱敏也无留痕,一旦给出错误指引就是经营者的责任。另一类是医学科研与对外合作:和药企、高校联合做真实世界研究时,训练数据、随访样本常常跨机构流动,哪一环出了边界谁都说不清。这两类场景,恰恰该由统一网关把"脱敏 + 留痕 + 转人工"三件事自动兜住。
常见误区四条。误区一,以为"内部系统"就安全——很多医院把 AI 接在内网,却照样把患者数据送进第三方模型的 API,内网不挡出网。误区二,以为"匿名化"就合规——去掉姓名不等于去标识,结合影像、就诊时间仍可反推个人。误区三,以为"医生自己用"不用管——个人账号调用最隐蔽,也最难追责。误区四,以为"出了事再补流程"——合规要在调用前做,不是事后写检讨。把这四个误区先点破,红线才算真正立住。
对医疗机构而言,AI 合规、AI 费控、AI 考核本是一体三面:管住了入口,账单才算得清;算得清账,考核才落得实;考核落得实,合规才不是纸面文章。趁监管把红线画清楚的这个窗口期,把 AI 治理的底座补上,比事后整改划算得多。你们科室现在用 AI 辅助诊疗时,有没有做过一次"数据出没出边界"的自查?欢迎在评论区聊聊你们的踩坑与做法。
图:51AIPro 全流程 AI 治理一体化解决方案 · 服务架构
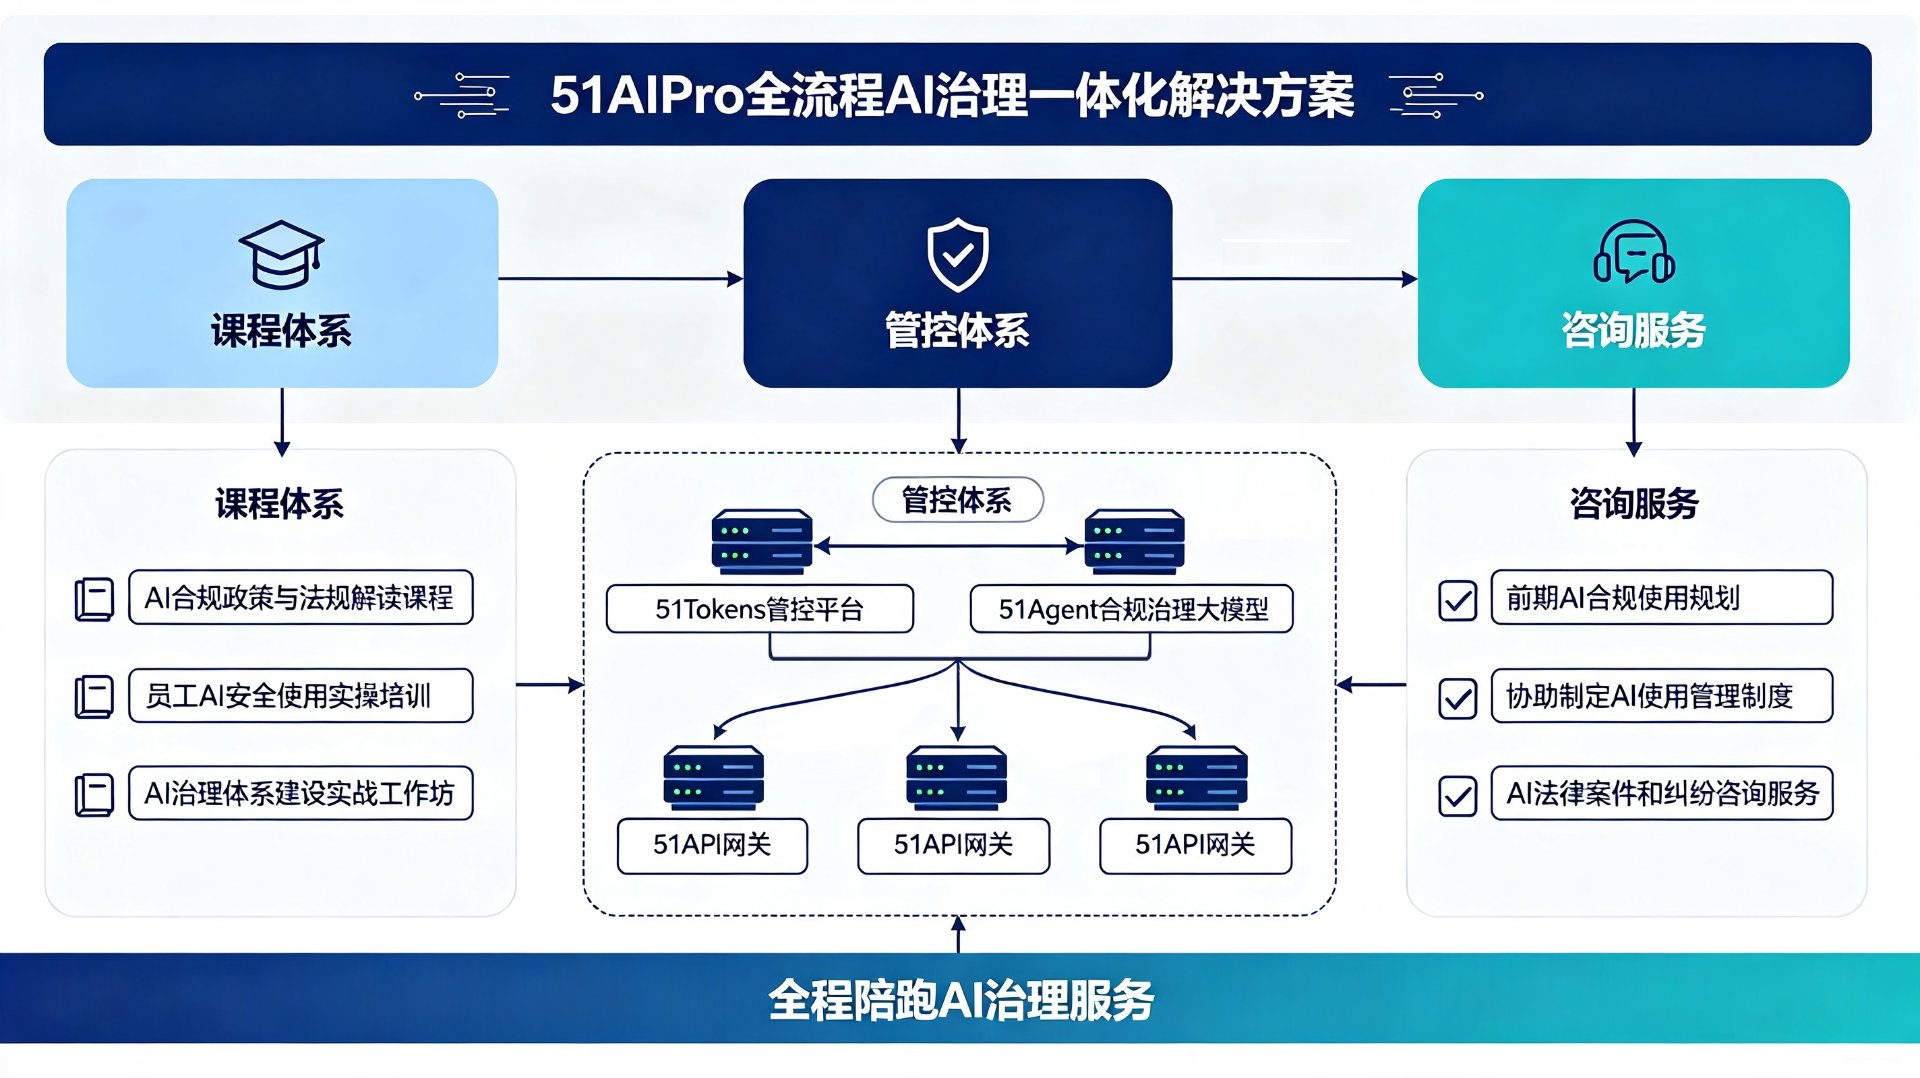
—— 51Tokens,让每一次模型调用都看得见、说得清、查得到
51AIPro · 企业AI治理专家
安全·合规·可控·增效,AI 全流程治理一次布防
 长按识别 · 关注公众号 |  长按识别 · 合作洽谈 |
官网 https://51aipro.com/