AI落地干货 | 医疗机构专题 医疗集团AI怎么管?五问讲清对账 |
医疗集团的 AI 合规、Token 费控与员工考核,最近都被同一个问题扎到:AI 已经散落在各院区、各科室,但"谁在管、怎么管、出了问题谁负责",没人能拍胸脯。这不是某家医院的个别困境。8 月 28 日科技部发布《人工智能医学影像研究伦理指引》,9 月 1 日 AI 客服国标实施,9 月 2 日网信办通报清理 AI 乱象 561 万余条——监管节奏明显在收紧。对医疗集团,AI 治理已经从"要不要做"变成"怎么落地"。下面用五个最常被问到的问题,把落地路径一次讲清。
为什么此刻必须做,而不是再等等。医疗 AI 的合规风险有两个时间窗口:一个是监管出手前的"宽松期",一个是出事后的"整改期"。宽松期不做,等的是风险累积——患者数据在一次次调用里悄悄出界,责任在一次次"直接抄 AI"里慢慢模糊;整改期再做,代价是指令性、运动式、成本翻几倍。9 月这一波监管信号(伦理指引 + 客服国标 + 清朗整治)已经把"宽松期"收窄,此刻前置治理,是用最小成本把入口、数据、权限、账单、责任五本账一次对齐,而不是事后补课。对多院区集团,早一步统一,就少一分跨院区扯皮。
第一问:入口怎么收,才不漏?
很多医疗集团的第一个痛点是"看不见"。各院区用自己的账号、接不同的模型,集团层面完全没底数。落地第一步,是把所有模型调用收口到统一网关(51API),形成唯一入口。不管临床、影像、药学还是行政,调用都从这一道门过。收口不必一刀切——新增场景强制走网关,存量散号给过渡期逐步迁移。看得见,才谈得上管得住。
第二问:患者数据怎么护,才不泄?
医疗数据的命门在"敏感"。病历、影像、基因、用药,都是敏感个人信息。《人工智能医学影像研究伦理指引》要求数据脱敏、授权与撤回、全流程规范管理。落地做法是:在进入模型前先过敏感内容识别,对可识别患者身份的信息做检出;命中红线直接拦截,命中低风险给提醒并要求脱敏后放行。同时把"禁止外发的数据类别"列成清单——病历主诉、影像所见、基因结果、用药记录、随访档案,写进规则,命中即拦。护数据,护的是医院的合规底线。
第三问:权限怎么分,才不乱?
医疗 AI 的场景风险差异极大:文献检索是低风险,诊断建议是中风险,替代接诊是红线。落地要做"分层授权"——规则在 51Tokens 侧集中配置,编译成规则包下发,由网关在运行时执行,管理与执行分离;命中后有五种处置动作:放行、提醒、脱敏放行、拦截、转审批。哪些场景只给"看和分析"、哪些必须"医师复核留痕"、哪些直接禁止,由规则说话,不由个人判断,更不靠自觉。
第四问:账单怎么算,才不飙?
9 月 1 日 DeepSeek 峰谷调价正式生效,高峰输出 27 元 / 百万 Token、周末低谷 13.5 元,而调价前仅 6 元;摩根士丹利数据显示中国大模型平均 API 输出价一年回升约八成。对多院区医疗集团,AI 调用的 Token 账单如果不分级,很容易失控。落地做法是分级预算:按院区、科室、项目设预算上限与告警阈值,结合请求侧自研保真压缩(只压你写给模型的提示词,不动模型输出,语义不丢、效果不打折),把长上下文、重复片段先精简再送出。算得清账,才压得住成本。
第五问:责任怎么对,才不踢皮球?
复盘翻车事件时最怕"查无此审"。落地必须有全量审计:每一次调用的时间、账号、科室、模型、命中规则、处置结果、Token 消耗全部留痕,形成可导出的台账。信息科、医务部、法务、质控四方共用同一份数据,每月开一次对账会——入口对不对、数据护没护住、权限分没分清、账单超没超、责任划没划明,五本账一次对齐。很多集团不是不想管,而是没人清楚该谁管;责任一模糊,红线就只挂在墙上。
常见误区四条。误区一,先买工具再定流程——没有统一入口,工具越多越乱。误区二,把合规当"IT 的事"——敏感数据类别、分层授权要靠医务、法务、质控一起定,信息科一家定不了。误区三,只管"用没用"不管"用对没"——用量上去了,审核率、脱敏率却没人看。误区四,等出事再补课——监管已经收紧,补课成本远高于前置治理。把四条误区先规避,五问对账才推得动。
整改排优先级。钱有限、人手紧,建议按"先止血、再规范、后提效"三步走:第一步止血,把入口收口、敏感数据命中即拦,先把最危险的口子堵上;第二步规范,把分层授权、人工审核、全量审计跑起来,让过程可追溯;第三步提效,再把分级预算、请求侧压缩、八维考核接上,把省下的成本反哺业务。三步走,集团不必大动干戈也能看到变化。
落地 Checklist(每月一次)。对照五问,给管理者一张可勾的清单:一、入口——全院模型调用是否 100% 走统一网关;二、数据——禁止外发的患者数据类别是否写进规则并命中即拦;三、权限——诊断类场景是否配置"医师复核留痕"、高风险是否转审批;四、账单——各院区 Token 预算是否设上限、超支是否告警;五、责任——调用台账是否可导出来开对账会。五条全勾,治理才算落地;哪条没勾,就是下个月的整改项。
多院区集团的两个特殊坑。一是"各院区各买各的",AI 工具散落在分院,集团层面零可见,出了事总部背锅;统一网关要从集团层面强制,分院只管用、不允许多头采购。二是"数据跨院区流动无审批",A 院的患者数据被 B 院的科研团队直接调去训练,边界一乱全集团担责。这两个坑,靠"集团统建网关 + 跨院区调用审批"一条规则就能堵住。
合规不是成本,是医疗集团的品牌资产。对患者而言,"这家医院用 AI 但管得住"本身就是信任加分;对评审、医保、监管而言,一份可追溯的 AI 调用台账就是合规证明。把治理做成能力,多院区集团在评级、招标、对外合作里都更有底气。治理花的小钱,远小于一次患者数据泄露或一次误诊追责的代价。
把这五问做成例行动作,医疗集团的 AI 治理就不再是纸面文章。51Tokens 企业级 AI 治理管控平台,把统一网关、敏感识别、分层授权、分级预算、全量审计、八维考核一套做齐,正好对应这五本账。需要说明边界:51Tokens 是治理管控层,不替代 DLP、SIEM,不替代医院既有的质控、伦理与保密审查流程,也不承诺百分之百拦截——它让"AI 调用这一段"看得见、说得清、查得到。你们集团现在的 AI 治理,五本账里哪一本最乱?欢迎在评论区聊聊,我们一起对。
图:51AIPro 全流程 AI 治理一体化解决方案 · 服务架构
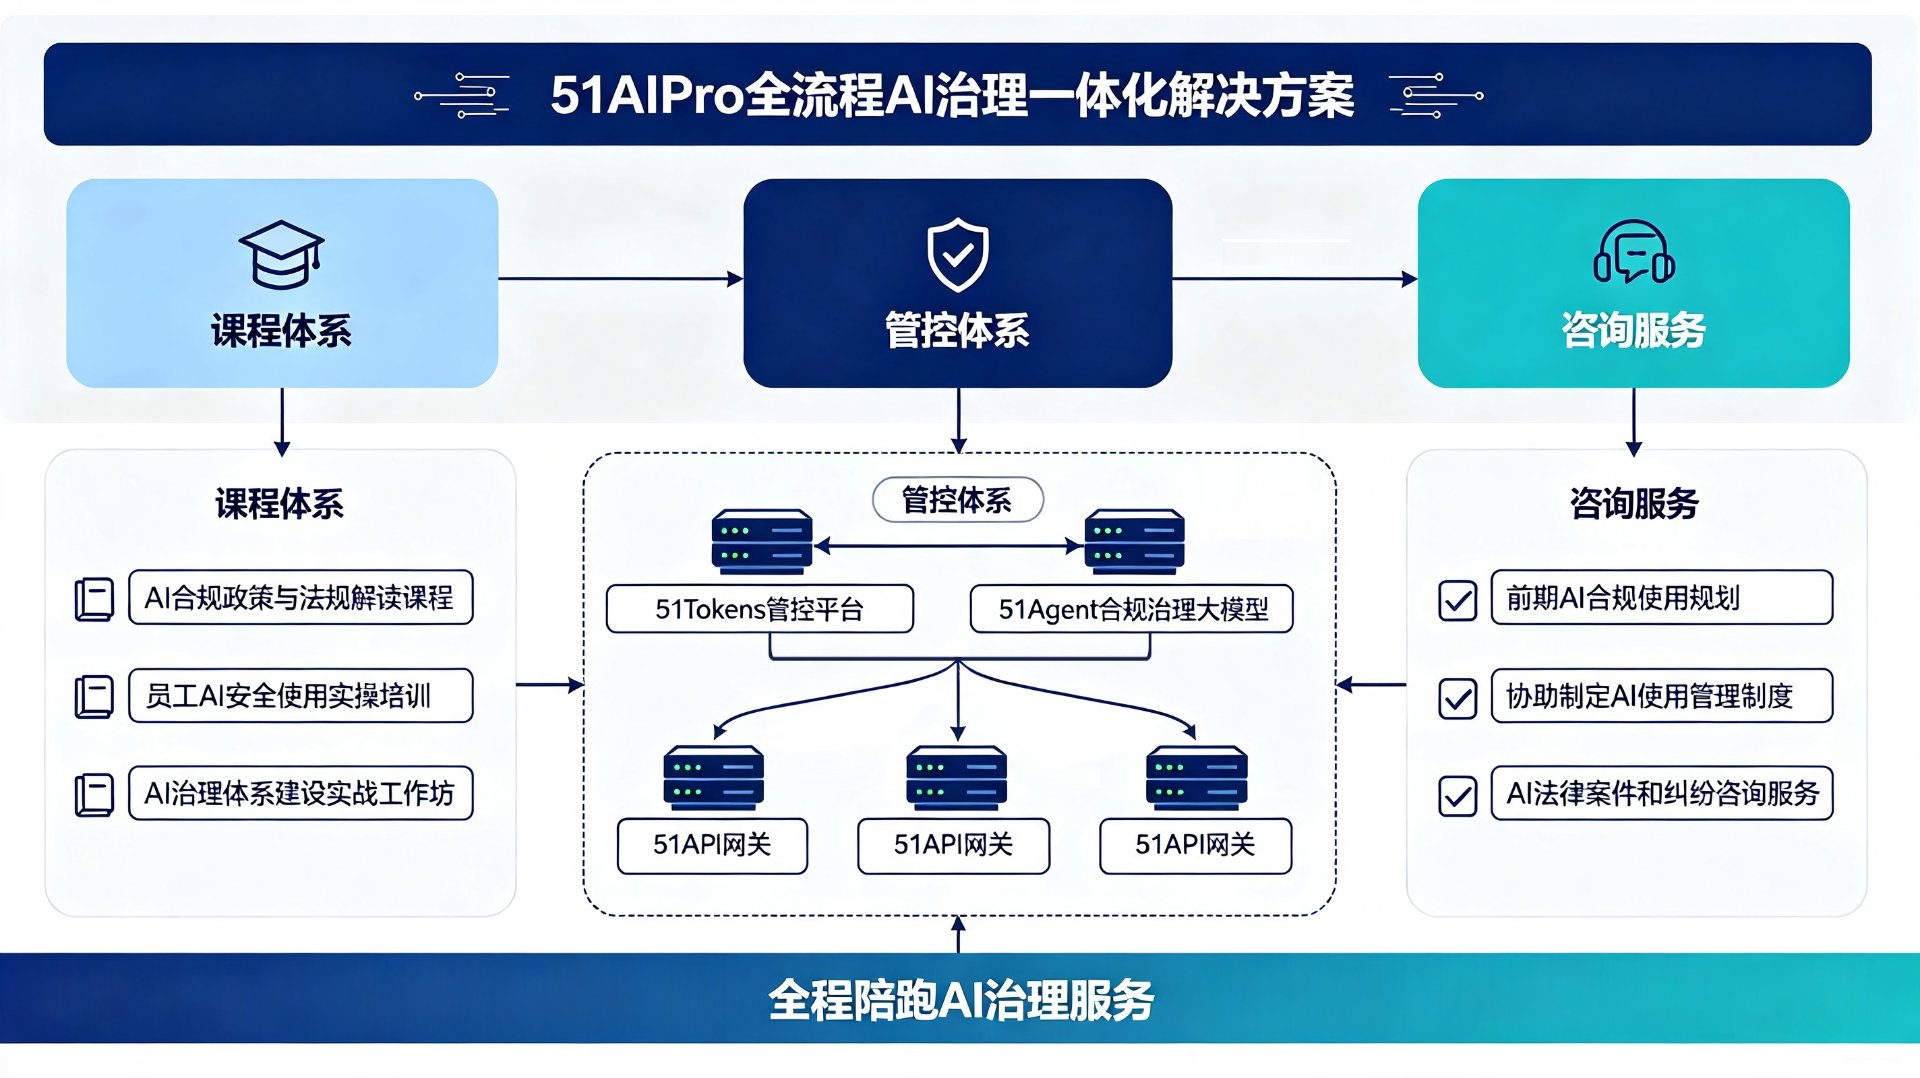
—— 51Tokens,让每一次模型调用都看得见、说得清、查得到
51AIPro · 企业AI治理专家
安全·合规·可控·增效,AI 全流程治理一次布防
 长按识别 · 关注公众号 |  长按识别 · 合作洽谈 |
官网 https://51aipro.com/