|
合规焦虑热搜 | 金融机构专题 金融机构AI泄密!35万罚单敲合规警钟 |
政务与金融机构同属强监管,AI泄密正被严查;习近平总书记在世界人工智能大会(WAIC 2026)上明确强调,人工智能必须安全可控、始终处于人类控制之下、成为人类可信工具。这句定调,正在从一句理念变成金融监管与政务系统的硬约束。而在企业侧,红线已经有人踩穿:全国首例人工智能垂类大模型商业秘密案于 2026 年 8 月公布,相关企业被罚 35 万元;北京首例 AIGC 商业秘密行政处罚也于同月落地,罚单 10 万元。当政务系统、金融机构把核心数据喂给大模型,一次不经意的泄密,就可能变成一纸罚单、一场追责。
金融机构和政务机关、事业单位同属强监管场景,手握大量涉密载体与客户隐私。过去泄密多发生在邮件、U盘、口头传达;如今多了一个最容易被忽视的出口——员工把内部材料直接粘贴进外部 AI 对话框。大模型不会主动保密,一句"帮我总结这份并购方案",可能就把商业秘密送出了门。企业AI治理的第一课,是先看清:数据究竟从哪条路径外泄。
一、35 万罚单背后:AI 商业秘密泄露已入罚单时代
2026 年 8 月接连两起案件,把"用 AI 导致商业秘密泄露"从口头风险变成了行政处罚事实。全国首例 AI 垂类大模型商业秘密案中,当事人借助人工智能处理经营信息,被认定构成侵犯商业秘密,处罚款 35 万元;北京首例 AIGC 相关商业秘密罚单,同样指向借助生成式人工智能处理涉密经营信息的行为,罚款 10 万元。两案共同指向一个事实:只要商业秘密流经大模型且脱离企业管控,就可能触发《商业秘密保护规定》项下的法律责任。
对金融机构而言,风险敞口更大。信贷评审底稿、投研模型逻辑、客户名单、风控规则,都是典型商业秘密与敏感个人信息。一旦员工为图方便,把这些内容投喂给未受管控的外部 AI,企业既面临商业秘密外泄,也面临个人信息合规与监管问责的双重压力。泄密不再只是"内部通报",而是会写进行政处罚书、进入征信与监管视野的真实代价。
二、机制拆解:数据是怎么"不知不觉"流出去的
多数金融机构并非没有保密制度,而是缺乏针对 AI 场景的"过程管控"。泄密的路径往往有三条:
1. 直接投喂。员工把涉密文档整段粘贴进公网 AI 对话框,数据瞬间离开企业网络边界,事后无从追溯、无法撤回。
2. 工具链外泄。为提升效率,团队接入第三方 AI 写作、翻译、分析工具,密钥与语料散落在多个外部平台,统一管理缺位。
3. 模型侧留存。部分场景大模型会留存输入用于训练或审计,企业若未做脱敏与边界约束,敏感特征就沉淀在外部系统里。
这三条路径的共同点是:请求在到达模型之前,没有一道"统一网关"做识别与拦截。数据出网那一刻,企业AI治理就失去了抓手。这也正是总书记强调"安全可控、始终处于人类控制之下"的治理落点——可控,意味着每一条请求都在可见、可拦、可审计的边界之内。
三、51AIPro 合规版管控:把红线前移到请求入口
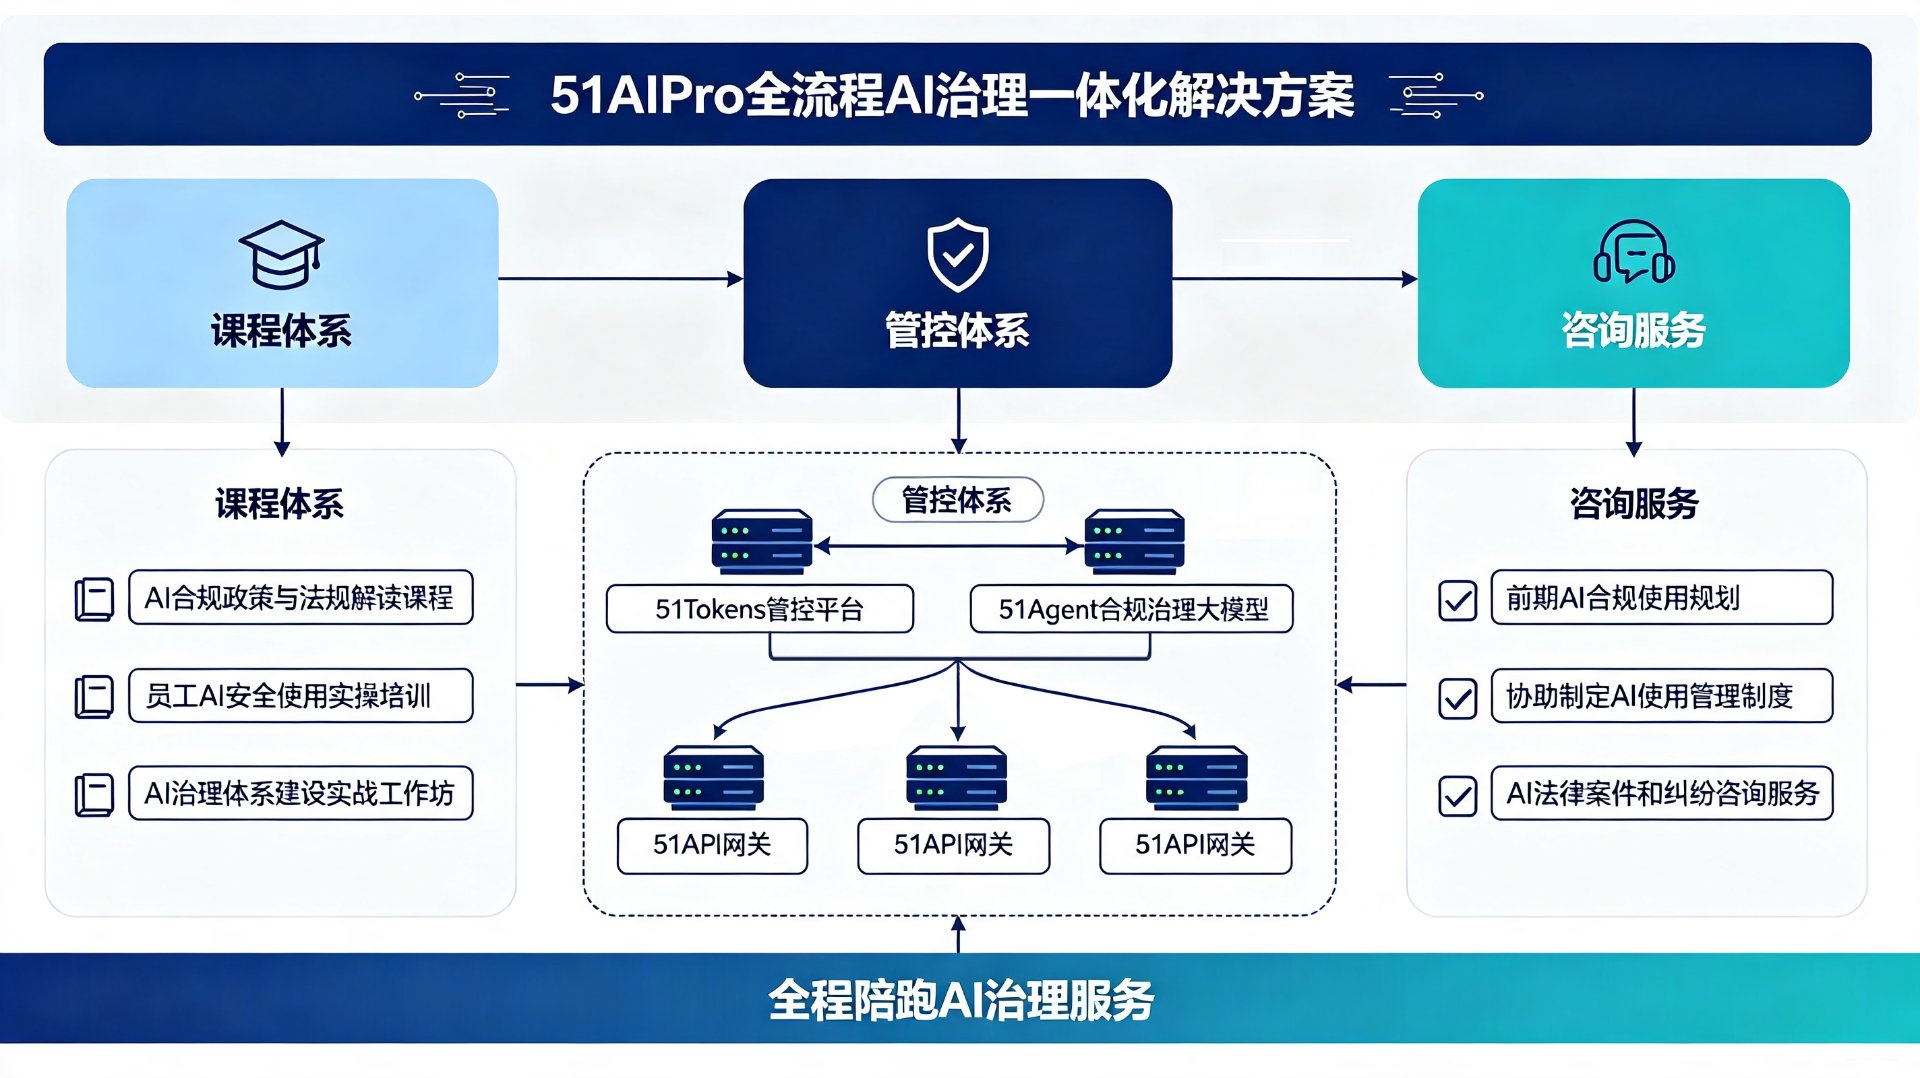
面对金融机构与政务系统的强监管需求,51AIPro全流程AI治理一体化解决方案给出的是一套"管理与执行分离"的架构:规则在 51Tokens 配置管理,编译成规则包下发,由 51API 统一网关在运行时执行拦截。五种处置动作覆盖全场景:PASS 放行 / WARN 提醒 / MASK 脱敏放行 / BLOCK 拦截 / APPROVAL 转审批。
敏感内容识别是提醒与拦截双模式。请求进入模型前识别涉密特征、内部标识与特定格式:命中低风险规则给出提醒,使用者可确认后 Override 并留理由;命中红线规则直接拦截,返回 451。
统一网关收口所有模型调用。无论是内部私有模型还是外部公有模型,全部经 51API 网关出入,杜绝"员工私自直连外部 AI"的暗道。
全链路审计留痕。每一次调用谁、用了什么模型、处理了什么数据、命中了哪条规则,都被记录。泄密追责不再靠回忆,而是靠日志。
需要明确边界:51Tokens 的敏感识别不替代任何保密审查流程,也不承诺 100% 合规,它解决的是"看得见、拦得住、查得到",与 DLP / SIEM 等专业安全系统互补,而非替代。对金融机构而言,这是把合规要求落到技术底座的务实一步。
四、政务与金融同题:强监管场景的共性解法
政务AI治理的逻辑与金融机构高度同构:机关干部用 AI 起草涉密材料被查、政务系统出现多起 AI 泄密通报,说明涉密载体一旦接触大模型,管控缺口就会被放大。两者共同的答案不是"禁用 AI",而是在统一网关之下、在审计留痕之中、在安全可控的边界之内用 AI。当企业把合规红线前移到请求入口,35 万罚单式的教训,就能转化为可落地、可复核的防护体系。
五、趋势判断:从罚单到制度,合规正变成采购前置项
把视野拉到更长周期,金融机构与政务系统的 AI 合规正在经历三个不可逆的变化。其一是监管口径从"倡导"走向"处罚":2026 年 8 月两起商业秘密行政处罚落地,说明生成式人工智能处理涉密经营信息已经被纳入执法视野,不再是灰色地带。其二是合规要求从"事后"前移到"架构":过去买一套 DLP 就算尽责,如今监管更关心你的模型调用链路是否本身可控——数据在不在边界内、请求有没有被识别、出网有没有被拦。其三是采购逻辑从"功能优先"转向"治理优先":金融机构在选型 AI 能力时,越来越把统一网关、敏感识别、全链路审计列为准入条件,而不是事后补丁。
这三点合在一起,意味着 AI 合规不再是一份制度文件,而是一套可验证的技术底座。总书记在 WAIC 2026 强调的安全可控、始终处于人类控制之下,正在从理念翻译成金融机构的采购清单与审计口径。谁能把"可控"落到请求入口、谁能把"审计"沉淀到每一次调用,谁就能在监管倒查时拿得出证据链。反之,把合规寄托在员工自觉上的机构,下一次 35 万式罚单的名单里可能就有它。
对比政务系统更清晰:机关单位对涉密载体的管理本就有成熟制度,缺的只是把制度延伸到 AI 场景的技术抓手。金融机构与之同理——制度不缺,缺的是"AI 请求级"的执行与留痕。这正是 51AIPro全流程AI治理一体化解决方案切入的位置:不替你写保密制度,而是让制度在每一次模型调用里被自动执行、被完整记录。
六、给金融机构的合规落地建议
结合两起真实罚单与金融机构的强监管属性,给出三条可落地的合规动作:其一,先做资产盘点,把信贷底稿、投研逻辑、客户名单、风控规则等明确列为敏感并纳入识别规则,让系统知道"什么算涉密";其二,再上统一网关,把所有模型调用收口到 51API,杜绝员工私自直连外部 AI 的暗道;其三,最后接审计与处置,敏感命中即 BLOCK 或转审批,全链路留痕以备监管倒查。三步顺序不能颠倒——没有盘点和收口,审计就无的放矢。
需要再次强调边界:51Tokens 的敏感识别不替代任何保密审查流程,也不承诺 100% 合规,它解决的是"看得见、拦得住、查得到",与 DLP / SIEM 等专业安全系统互补。金融机构真正的保密责任,仍在制度、在人与流程;技术底座的价值,是把制度在每一次模型调用里自动执行、完整记录。
对金融机构而言,合规与业务的张力长期存在,但 AI 时代给出一种新的解法:把合规要求翻译成系统默认行为,让业务人员无需额外学习就能天然合规。这比反复培训、反复签承诺书要可靠得多。三十五万罚单的警示意义,正在于此——合规不再是事后补丁,而是事前底座。谁能先把这件基础事做扎实,谁就能在监管倒查时拿得出证据链。
写在最后,留三个问题给金融机构与政务信息化的负责人:你单位的 AI 调用,涉密数据是否经过了统一网关?每一次敏感请求,是否都有全链路审计可查?当监管问起"数据怎么管的",你能否在系统里一键调出证据链?AI 合规,不是一句口号,而是一条条看得见、拦得住、查得到的请求记录。
需说明:51Tokens 的敏感内容识别是提醒与拦截双模式,不替代任何保密审查流程,也不承诺 100% 合规;它解决"看得见、拦得住",不替代 DLP / SIEM 等专业安全系统。51API 统一网关与 51Tokens 治理平台共同构成 51AIPro全流程AI治理一体化解决方案的管控底座。
—— 51Tokens,让每一次模型调用都看得见、说得清、查得到
图:51AIPro 全流程 AI 治理一体化解决方案 · 服务架构