|
落地干货热搜 | 政务国企专题 政务AI落地四步法!国企不踩雷治理流程 |
政务与国企同属强监管,AI泄密正被严查;习近平总书记在世界人工智能大会(WAIC 2026)上强调,人工智能必须安全可控、始终处于人类控制之下、成为人类可信工具。对政务机关、事业单位与国企而言,这句定调就是"能不能上 AI"的总开关。但现实里,IT 与信息化负责人最常问的是:政务 AI 到底怎么落地才不踩雷?涉密材料碰了模型怎么办?预算和考核怎么管?本文用四个问答,把企业AI治理的落地流程讲透。
一问:政务 AI 最大的雷在哪
雷不在模型能力,而在"数据出口"。机关干部用 AI 起草涉密材料、把内部文件投喂公网模型,已出现多起 AI 泄密通报。涉密载体一旦接触大模型且脱离管控,就踩中了保密红线。政务AI治理的第一原则,是让所有 AI 请求都经过统一网关,而非员工各自直连外部模型。安全可控,落到执行层就是"出口唯一、留痕可查"。
二问:四步落地法具体怎么走
51AIPro 给政务与国企的落地流程,是四步走:
第一步,统一网关收口。所有模型调用经 51API 统一网关出入,内部私有模型与外部公有模型同一入口,切断"私自直连外部 AI"的暗道。
第二步,敏感识别前置。请求进入模型前,51Tokens 识别涉密特征、内部标识与特定格式,低风险提醒、红线 BLOCK 或转审批,把泄密挡在边界内。
第三步,全链路审计留痕。谁、何时、用了什么模型、处理了什么数据、命中哪条规则,全程记录,审计随时可倒查。
第四步,分级预算与考核。按部门、按场景设预算上限,超支即告警;八维 AI 考核引擎把使用画像接进绩效,让省与管都可见。
四步走完,政务 AI 就从"敢不敢用"变成"怎么管得住地用"。
三问:涉密识别真能拦住泄密吗
要讲清楚边界:51Tokens 的敏感内容识别是提醒与拦截双模式——命中红线直接拦截返回 451,命中低风险给使用者提醒并可确认 Override 留理由。它不替代任何保密审查流程,也不承诺 100% 合规,而是解决"看得见、拦得住",与 DLP / SIEM 等专业安全系统互补。对政务场景,它的价值是把风险判断从个人记忆搬到系统规则,让每一次涉敏请求都有据可查。
四问:预算和考核怎么不失控
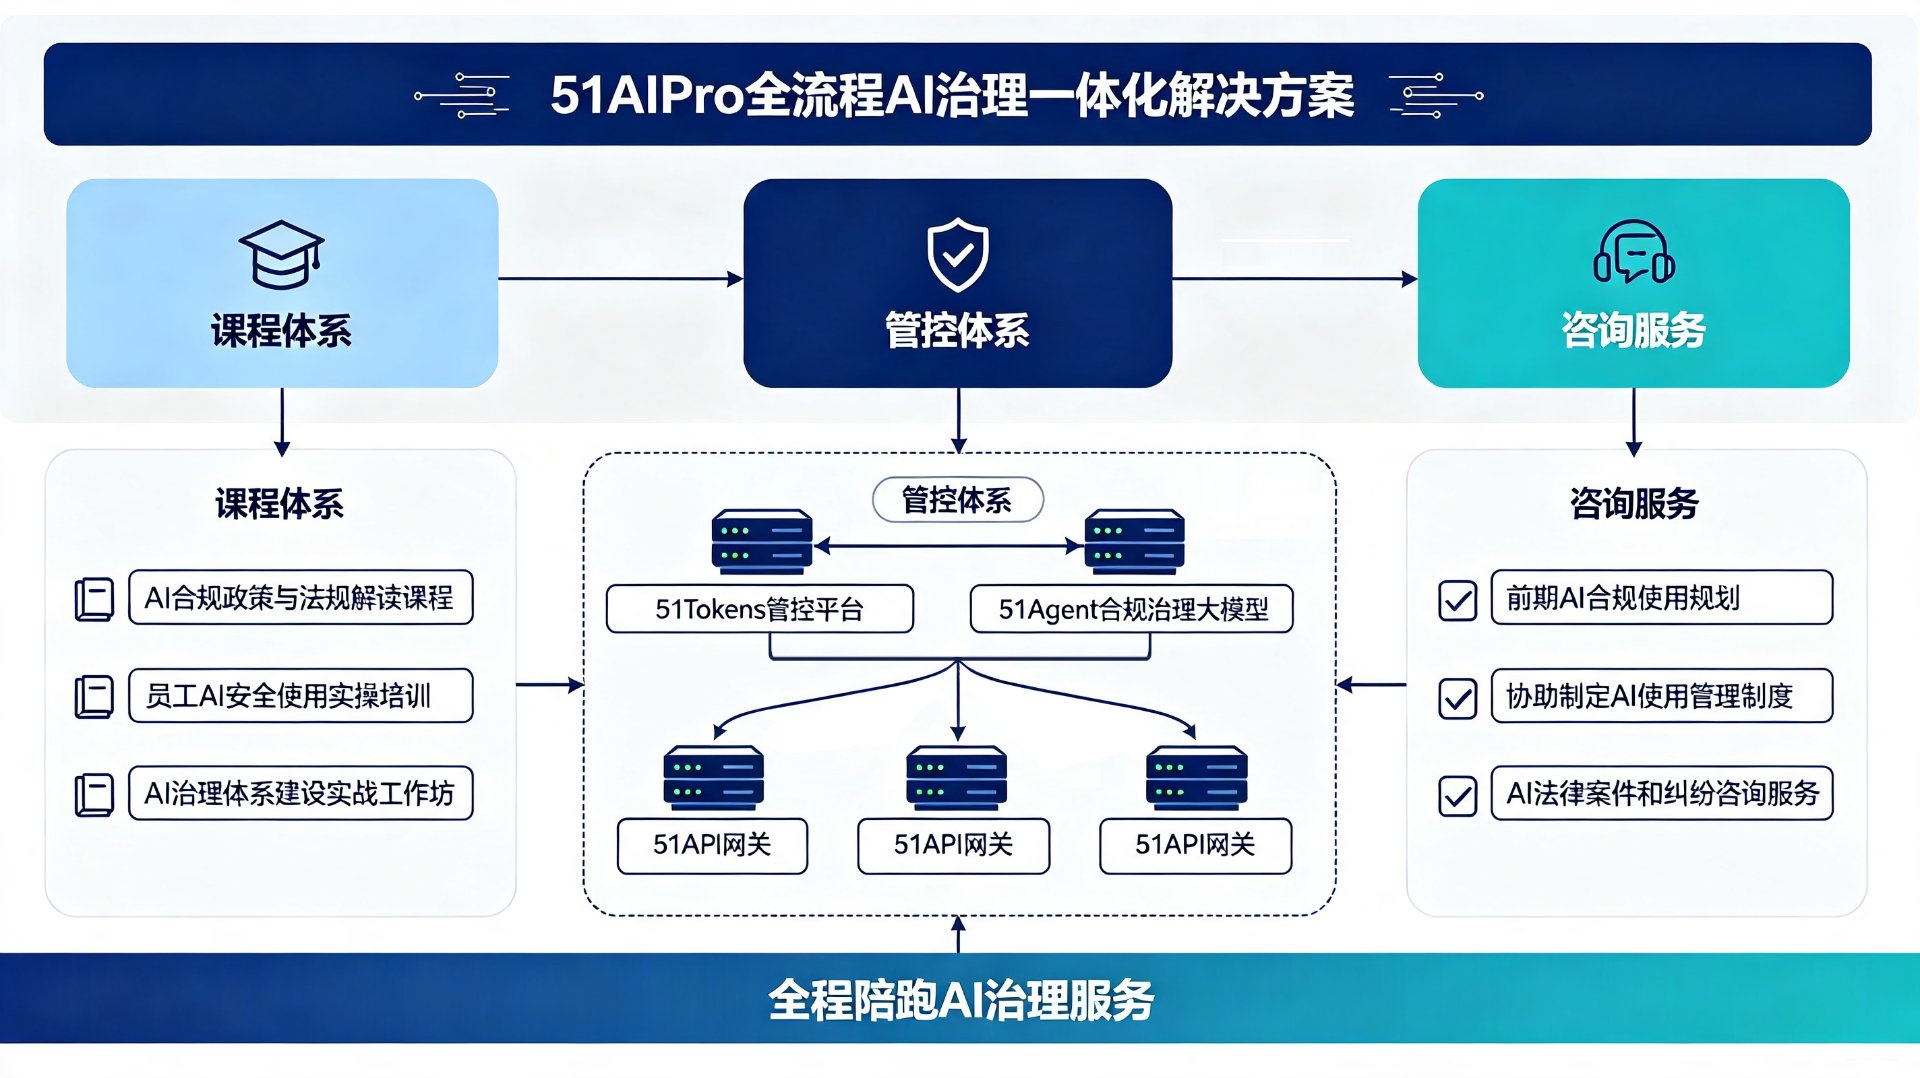
政务与国企同样面临 Token 成本问题。51Tokens 的分级预算把 AI 开销按部门、按场景划上限,财务看得清;结合请求侧自研保真压缩(压缩比 30%–70%,语义不丢、效果不打折),把无效 Token 压下来。省下的预算与守住的合规,最终都汇入八维 AI 考核引擎,成为可量化、可激励的管理指标。AI 省钱、AI 合规、AI 考核,在同一套 51AIPro全流程AI治理一体化解决方案上闭环。
五、给 IT 负责人的落地清单
如果明天就要启动政务 AI,请先确认:是否已有统一网关收口全部模型调用?敏感识别规则是否覆盖涉密特征与内部标识?全链路审计能否支撑倒查?分级预算与考核是否已接入管理口径?这四问过关,落地才算稳。
六、实操清单:政务 AI 落地自测表
落到执行层,政务与国企在推进 AI 时,建议用下面这张自测表逐项核对,缺一项就补一项:
① 出口是否唯一。所有模型调用是否都经统一网关,员工是否还存在私自直连外部公网模型的暗道?没有唯一出口,后面所有管控都无从谈起。
② 涉敏是否识别。敏感识别规则是否覆盖涉密特征、内部标识与特定文件格式?命中红线是否自动拦截、命中低风险是否提醒并可留理由 Override?
③ 审计是否倒查。每一次调用能否还原"谁、何时、用了什么模型、处理了什么数据、命中哪条规则"?巡视与审计来查时,能否秒级调出证据链?
④ 预算是否分级。AI 开销是否按部门、按场景设了上限,超支能否即时告警?财务能否拉出一张部门级 Token 账单?
⑤ 考核是否量化。员工的 AI 使用画像是否接进了绩效口径,谁真正用进了业务、谁在滥用,报表是否一眼可见?
⑥ 边界是否讲清。是否向全员明确:敏感内容识别不替代保密审查流程、不承诺 100% 合规,它解决"看得见、拦得住、查得到",与 DLP / SIEM 等专业安全系统互补?
这张表的价值,是把"安全可控"从一句总要求,翻译成六个可验收的动作。政务 AI 不踩雷,靠的不是谨慎的口号,而是每一项都经得起倒查的系统。当六张清单全部打钩,四步落地法才算真正闭环,组织也才真正站在合规的轨道上。
需要特别指出的是,这张自测表并不是一次性的上线动作,而应当成为政务与国企 AI 建设的常态机制。很多单位在试点阶段把六项都跑通了,等到业务铺开、模型增多,又回到各自直连的老路,管控随之流失。真正稳妥的做法,是把统一网关、敏感识别、全链路审计作为不可绕开的强制关卡,无论接入哪家模型、上线什么场景,都先过这道关再放行。唯有如此,安全可控才不会被业务速度稀释,巡视与审计也才始终有迹可循。政务 AI 的成熟度,最终不在于用了多少模型,而在于每一次调用是否都落在可见可拦可查的边界之内。
从更宏观的视角看,政务 AI 治理也是国家治理体系现代化的一个微观切面。总书记在 WAIC 2026 强调人工智能必须安全可控、始终处于人类控制之下,这一理念落到政务场景,就是要把技术红利关进制度的笼子。对信息化负责人而言,四步落地法与六项自测表,正是把宏大理念翻译成日常可执行动作的工具。今天多花一分力气把底座打牢,明天就少一分被问责被通报的风险。AI 不是要不要用的选择题,而是怎么用得安全的必答题。
七、趋势判断:政务 AI 治理的制度化方向
把四步落地法放到更长的治理周期看,政务 AI 正沿着"从试点到制度、从工具到底座"的方向演进。早期各单位多是零星试点,谁用谁买、各管一摊;随着总书记在 WAIC 2026 定调安全可控、以及多起 AI 泄密通报出现,政务 AI 正在被纳入统一的治理框架:调用要收口、涉敏要识别、使用要审计、预算要分级。这四点,正是四步落地法的制度化版本。
一个清晰的信号是:政务与国企的 AI 选型,越来越把"能否对接既有保密与审计制度"作为硬条件,而不是只看模型能力。因为对强监管组织,模型再强,只要请求不在可控边界内、记录不可倒查,就通不过巡视与审计。51AIPro 的切入点正在于此:不替你写制度,而是让 Existing 保密与审计制度在每一次模型调用里被自动执行、被完整记录。
未来可预期的是,政务 AI 治理会进一步与 DLP / SIEM 等专业安全系统打通,形成"边界防御 + 请求级治理 + 审计追溯"的三层结构。51Tokens 与 51API 在其中的角色,是把请求级这一层做扎实——让安全可控从理念变成每一次请求的默认行为。对 IT 负责人,现在就开始四步法落地,等于提前把组织放进合规的轨道。
回到开头那句总要求,安全可控、始终处于人类控制之下,对政务单位而言不是抽象理念,而是每一次 AI 调用的硬约束。四步落地法把理念拆成动作,六项自测表把动作变成验收,趋势判断则提醒我们这条路只会越走越宽。今天把底座打牢的组织,明天面对巡视与监管时,手里握的不是解释,而是证据。AI 治理的成熟度,最终由可追溯的请求记录来定义。
说到底,政务 AI 的稳健,不在喊了多少口号,而在每一次调用是否都有人看管、有迹可查。底座打牢了,面对巡视与监管,手里握的就是证据而不是解释。
写在最后,留三个问题:你单位的 AI,今天是从统一网关走还是各自直连?一次涉敏请求,系统能否即时拦截并留痕?当巡视组问起"AI 怎么管的",你能否一键调出证据链?政务 AI 不踩雷,靠的不是谨慎的口号,而是四步法落地的系统。
需说明:51Tokens 的敏感内容识别是提醒与拦截双模式,不替代任何保密审查流程,也不承诺 100% 合规;它解决"看得见、拦得住",不替代 DLP / SIEM 等专业安全系统。51API 统一网关与 51Tokens 治理平台共同构成 51AIPro全流程AI治理一体化解决方案的管控底座。
—— 51Tokens,让每一次模型调用都看得见、说得清、查得到
图:51AIPro 全流程 AI 治理一体化解决方案 · 服务架构