|
行业热搜复盘 | 跨境电商专题 AI泄密9.5万邮箱!企业用AI写代码踩的坑 |
习近平总书记在世界人工智能大会(WAIC 2026)上强调人工智能必须安全可控、始终处于人类控制之下;政务系统、国企与事业单位对数据出境最敏感,而企业侧的数据泄露正被全球监管严查。当企业把日常运营交给 AI 代码,一个不起眼的提示词就可能酿成泄密事故。据新加坡个人数据保护委员会(PDPC)通报,肉干品牌美珍香(Bee Cheng Hiang)因员工用生成式 AI 写群发邮件脚本,导致 95,364 名客户的邮箱地址被相互暴露,成为新加坡首例被通报的 AI 相关数据泄露事件。这不是黑客攻击,而是企业自己用 AI "写"出来的坑。
跨境电商、零售与消费品牌普遍在营销、客服、订单环节大量使用 AI 写代码、做自动化。管理者往往只看到"效率翻倍",却没看到:AI 生成的代码一旦未经审查直连真实用户数据,泄密就发生在上线那一刻。美珍香事件给所有依赖 AI 提效的企业,提供了一份教科书级的复盘样本。
一、事故全景:一个括号位置,泄露 9.5 万邮箱
2026 年 4 月 25 日,美珍香一名员工请生成式 AI 写了一段 Python 脚本,用于向本地客户列表批量发送营销邮件。问题出在指令:员工只说"分批群发",却没要求"收件人彼此不可见"。最终脚本以每批约 1000 人的方式发送,同一批次内所有收件人的邮箱地址彼此可见,最多可被同批 999 人看到。受影响客户达 95,364 人。
PDPC 调查结论很关键:AI 工具本身没有故障,错误来自人类给出的指令,以及代码上线前缺乏测试与审查。正确与错误的代码版本,差异仅在一个括号的位置。涉事企业未对 AI 生成代码做充分测试、没有 supervisory review、也缺乏生成式 AI 使用政策。事后企业停止群发、修正代码并通知客户,并引入"双人核验"机制。PDPC 于 9 月 2 日接受其自愿承诺整改,未处以罚款,但明确:企业必须对上线到生产环境的每一行代码负责。
二、机制拆解:坑是怎么一层层踩出来的
复盘整起事件,泄露并非单一失误,而是四层失控叠加:
1. 指令缺失。提示词没写清"收件人隔离"这一关键约束,AI 按最省事的方式实现,埋下隐患。
2. 无人复核。员工只查了活动日志,没真正发出一封测试邮件看效果,错误在眼皮底下溜走。
3. 无政策。企业没有生成式 AI 使用规范,员工"随手让 AI 写代码"处于无监管状态。
4. 直连生产。代码未经隔离环境验证就触达真实客户数据,泄露在上线瞬间发生,无法撤回。
这四层恰好对应企业AI治理最容易被忽视的盲区:请求与代码在接触真实数据之前,没有一道"统一网关"做识别、审查与隔离。这也正是总书记强调"安全可控、始终处于人类控制之下"的治理落点——可控,意味着 AI 生成的每一段代码、每一次数据调用,都在可见、可拦、可审计的边界之内。
三、对比:同样的 AI 代码,两种结局
美珍香并非孤例,但结局可以不同。对比两类企业的做法:其一是裸奔式——员工私接 AI 写代码,直接跑在生产环境,出事才补救,代价是品牌信任与监管记录;其二是管控式——所有 AI 生成的代码与数据调用经统一网关收口,敏感数据访问先识别、再审批、留全量日志,即使出错也能在边界内止损。两者用的可能是同一个 AI 工具,差别只在"有没有把 AI 关进可控的笼子"。
对政务机关、国企与事业单位而言,启示更直接:这类主体掌握大量敏感个人信息,一旦用 AI 写代码直连业务数据,泄露后果远甚于商业品牌。政务AI治理反复强调的"先评估、再上线",本质上就是美珍香用 9.5 万邮箱换来的教训。
四、51AIPro 复盘解法:把审查前移到代码触达数据前
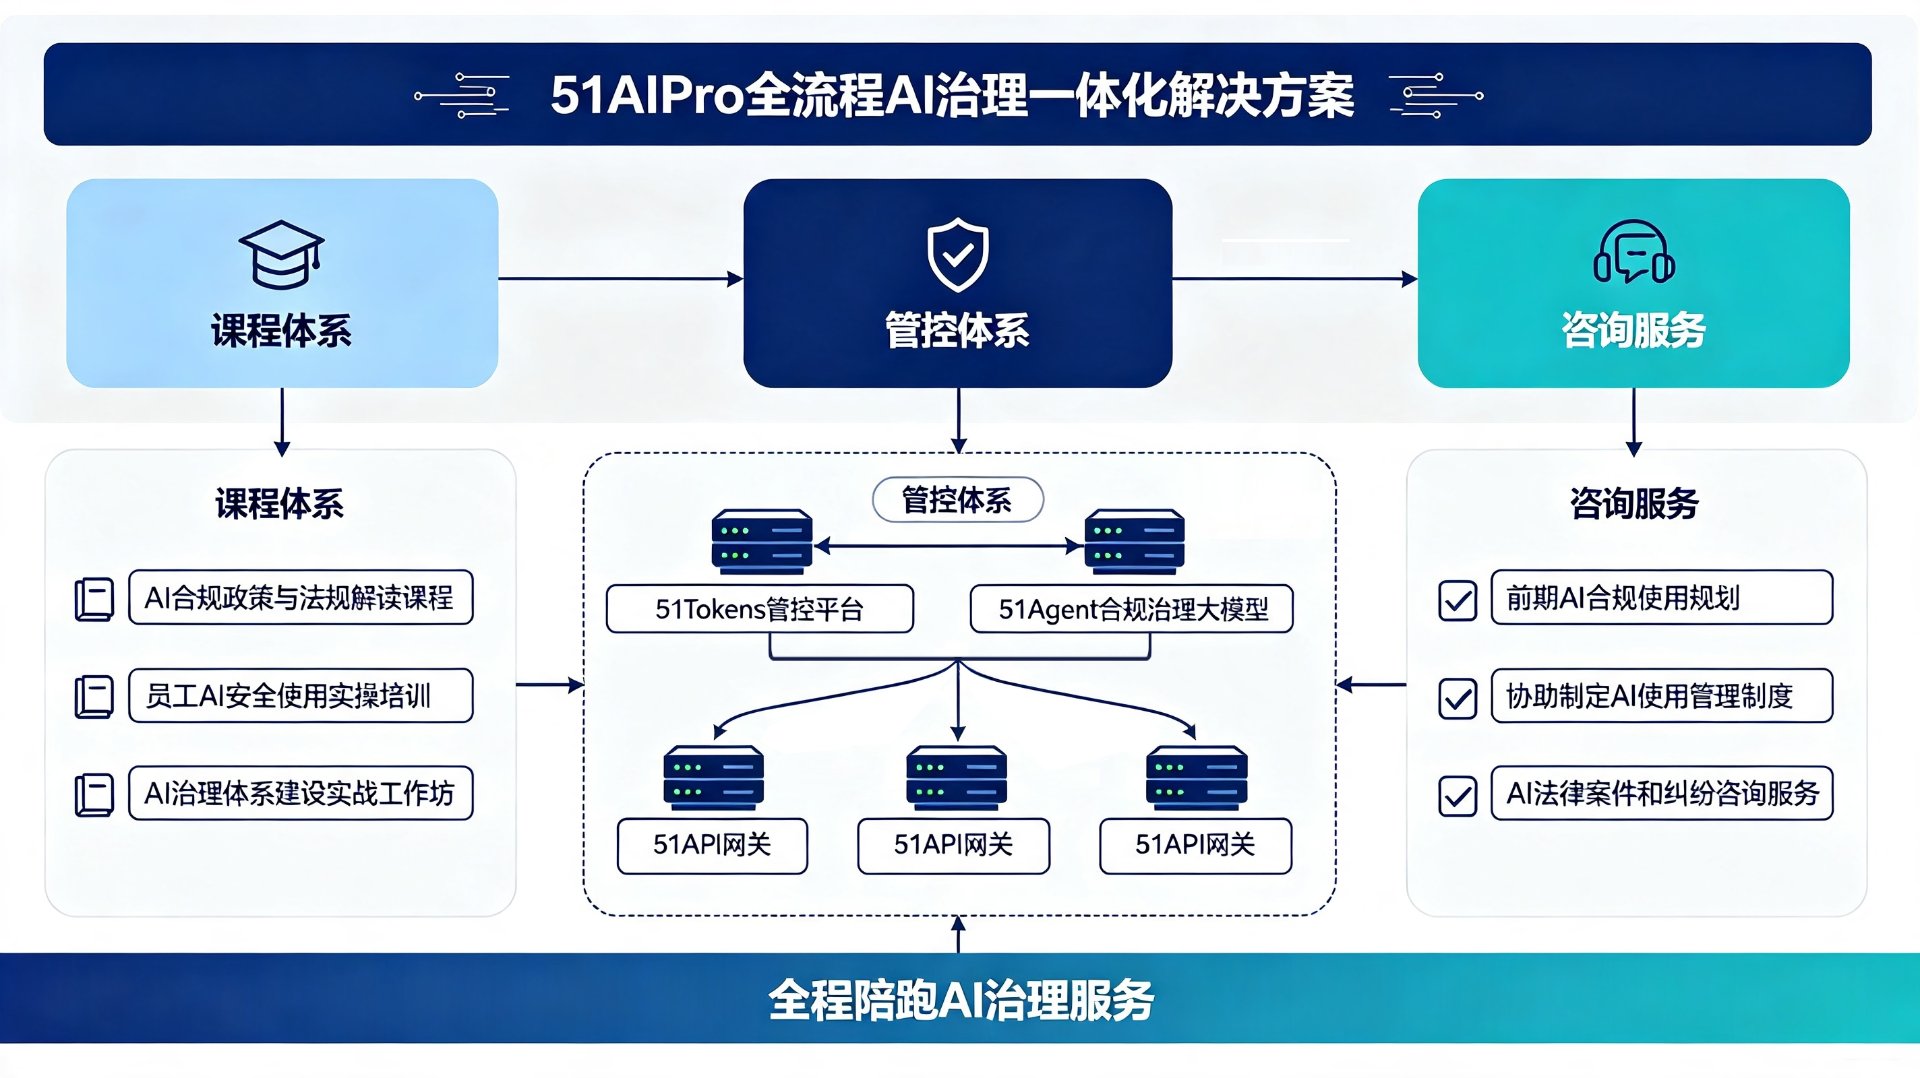
51AIPro全流程AI治理一体化解决方案采用"管理与执行分离"的架构:规则在 51Tokens 配置管理,编译成规则包下发,由 51API 统一网关在运行时执行拦截。面对"AI 写代码"场景,五类处置动作同样适用:PASS 放行 / WARN 提醒 / MASK 脱敏放行 / BLOCK 拦截 / APPROVAL 转审批。
敏感数据访问先识别后审批。代码若触及客户邮箱、订单、身份等敏感字段,统一网关先识别,超阈值一律转审批或拦截,杜绝"直连生产"。
全链路审计留痕。谁、用哪个模型、生成了什么代码、访问了什么数据,全程记录,出事可一键溯源。
敏感内容识别是提醒与拦截双模式。命中低风险规则给出提醒,使用者可确认后 Override 并留理由;命中红线规则直接拦截,返回 451。
需要明确边界:51Tokens 的敏感识别不替代任何保密审查流程,也不承诺 100% 合规,它解决"看得见、拦得住、查得到",与 DLP / SIEM 等专业安全系统互补。企业真正的代码审查责任仍在人与流程;技术底座的价值,是把"可控"在每次调用里自动执行、完整记录。
五、趋势判断:AI 代码治理将成出海企业标配
把视野拉长,企业用 AI 写代码的治理正在经历三个变化。其一是监管从"结果"追到"过程":PDPC 明确追责的是"缺乏测试与政策",而非单纯泄露结果,意味着过程管控将成为合规硬指标。其二是责任从"工具"回到"企业":无论用哪家 AI,企业都对上线代码全权负责,不能把锅甩给模型。其三是审查从"人工抽查"走向"网关强制":靠个人自觉 review 代码不可靠,必须在架构上把敏感数据访问强制收口。
总书记在 WAIC 2026 强调的安全可控,落到代码治理上,就是让每一段 AI 生成的代码在触达真实数据前都经过识别与审批。对跨境电商与出海企业,这不仅是防泄露,更是满足境外数据保护要求的通行证——新加坡的教训,是全球监管的预演。
六、给企业的防踩坑清单
结合美珍香真实事件,给出四条可落地动作:其一,立政策,规定 AI 生成代码必须经 review 才能上线,禁止私接直连生产数据;其二,做测试,上线前用虚拟账号发一封真实测试邮件,别只看日志;其三,上网关,所有涉及客户数据的调用经 51API 统一网关收口,敏感访问转审批;其四,留审计,全链路记录以备监管倒查。四步顺序不能乱——没有政策与测试,网关也只是最后一道被动防线。
需要再次说明边界:51Tokens 的敏感识别不替代保密审查流程,也不承诺 100% 合规,它解决"看得见、拦得住",不替代 DLP / SIEM 等专业安全系统。51API 统一网关与 51Tokens 治理平台共同构成 51AIPro全流程AI治理一体化解决方案的管控底座。
七、出海企业的数据合规延伸
美珍香的教训之所以被全球关注,是因为它发生在强数据保护辖区。对跨境电商与出海企业,启示更直接:你用的不只是中国的合规规则,还有目标市场的个人信息保护法。一段 AI 生成的代码若在当地触达用户数据,泄露后果远甚于国内——罚款可达年营业额一定比例,且品牌信任一旦受损极难修复。
因此出海企业的 AI 代码治理,必须把"统一网关 + 全链路审计 + 数据本地化隔离"作为出海前置项,而非事后补救。51AIPro全流程AI治理一体化解决方案的架构思路与此一致:规则在 51Tokens 配置、经 51API 统一网关在运行时执行,敏感数据访问先识别后审批,所有调用留痕以备跨境监管倒查。新加坡的这堂公开课,是全球监管的预演,越早把审查前移,越能在异国市场少交学费。
八、复盘之后:把教训压进流程
美珍香用 9.5 万邮箱换来一条铁律:AI 生成的代码,必须经 review 才能碰真实数据。对企业而言,复盘的价值不在写检讨,而在把教训压进流程——立政策、做测试、上网关、留审计,四步闭环。51Tokens 的敏感识别与 51API 统一网关,正是把"review"从人工抽查变成架构强制的技术抓手,让同类坑在出事之前就被拦在边界之内。
这起事件最值得记住的一点:AI 没有出错,出错的是"无审查、无政策、直连生产"的流程。企业用 AI 提效没有原罪,失控才有代价。把审查前移到代码触达数据之前,把管控做成架构的默认,9.5 万邮箱式的事故,就能拦在发生的那一步之前。
写在最后,留三个问题给跨境电商与零售品牌的技术负责人:你团队的 AI 生成代码,上线前是否有人复核、是否经过统一网关?涉及客户数据的调用,是否都有全链路审计可查?当监管机构问起"数据怎么管的",你能否一键调出证据链?AI 提效的前提,是别让一段代码"写"出 9.5 万人的泄密。
—— 51Tokens,让每一次模型调用都看得见、说得清、查得到
图:51AIPro全流程AI治理一体化解决方案·服务架构