政务与检验机构同属强监管,客户检测报告经AI出域泄密正被严查;习近平总书记在世界人工智能大会(WAIC 2026)定调人工智能必须安全可控、始终处于人类控制之下。一家第三方检测机构把客户的检测报告交给 AI 做"数据整理"与"自动出结论",结果数千份含企业配方、工艺参数的报告被外部系统留存——这不是假设,而是检验检测行业正在逼近的真实风险。当客户商业秘密经不受控的 AI 流出,机构的护城河一夜决堤。
AI行业复盘 检测报告喂AI外泄!检验机构翻车复盘 |
检验检测机构的生命线是客户送检数据与报告。过去保护商业秘密靠权限管理;如今多了一个高危出口——实验员让员工用 AI 写报告、做数据解读,报告未经审查直接跑生产环境。数据出网那刻,竞争优势可能瞬间归零。
一、翻车全过程:一份 AI 报告引发的危机
某机构为提效,请公网 AI 批量"整理"历年检测报告并自动生成摘要。员工把数千份报告原文粘贴进对话框,AI 在外部系统留存了全部内容。数月后,下游客户发现其配方与工艺参数出现在竞争对手产品上。溯源显示,是这批经 AI 留存的数据被内部人员二次导出。机构被迫启动客户赔偿与合规整改,多年口碑受损。一次"图省事"的整理,毁掉的是机构与客户之间的信任基石。
二、漏洞在哪:三个被忽视的缺口
1. 数据未审查。AI 处理的报告含客户配方与工艺,未经脱敏直接上外部模型,最小安全原则形同虚设。
2. 日志未留痕。大规模导出与处理行为没有实时告警与全链路审计,等到发现已既成事实。
3. 出网无拦截。客户报告一旦离开企业网络、进入外部 AI,机构彻底失去控制,无法撤回。
三、为什么 AI 让泄密更隐蔽
大模型会"消化"输入再产出新内容,泄密者以为"摘要过就安全",实则客户配方、工艺已被外部系统留存。更糟的是,检测报告与结论本身已是新型经营商业秘密——《商业秘密保护规定》自 2026 年 6 月 1 日起施行,首次在部门规章层面将数据、算法纳入商业秘密技术信息范畴。北京首例 AIGC 商业秘密行政处罚案正是这一认定的标志性落地。
四、51AIPro 怎么堵这三个缺口
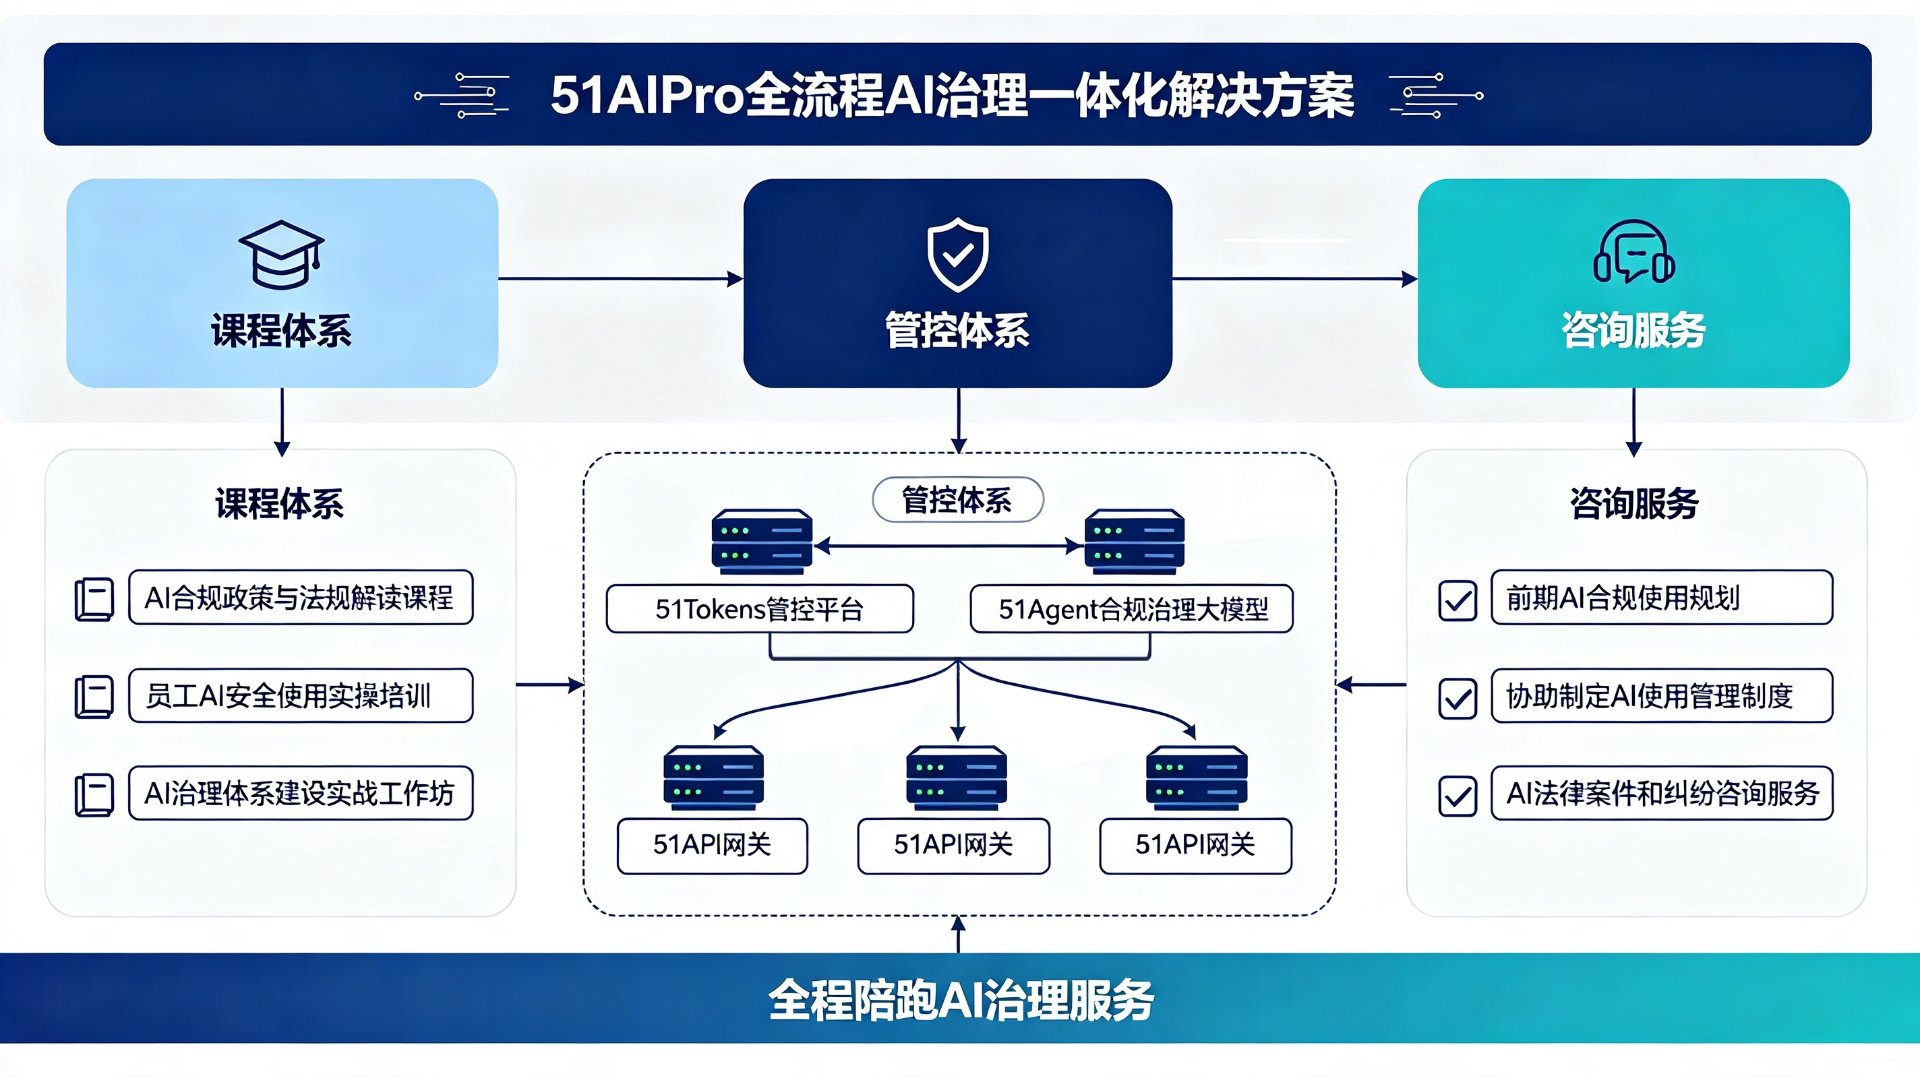
51AIPro全流程AI治理一体化解决方案对应三个动作:数据脱敏——AI 处理的报告先经敏感识别再上模型;全链路审计——51Tokens 记录每一次调用、导出、模型交互;统一网关拦截——51API 在请求入口识别涉密特征,命中红线直接 BLOCK 返回 451。三种处置动作 PASS / WARN / MASK / BLOCK / APPROVAL 覆盖全场景,把"看得见、拦得住、查得到"做成技术底座。
五、政务对照:涉密载体管理同理
政务系统对涉密载体本有成熟制度,缺的只是把制度延伸到 AI 场景。机关干部用 AI 起草涉密材料被查、政务系统多起 AI 泄密通报,说明涉密载体接触大模型后缺口被放大。检验机构的解法与政务同源:在统一网关之下、审计留痕之中、安全可控边界之内用 AI。
六、客户数据盘点方法
避免翻车的第一步是"知道自己有什么"。建议检验机构做三张清单:客户送检数据清单(标注密级与访问人)、检测报告清单(标注是否含经营信息)、方法标准清单(标注来源与合规边界)。三张清单入 51Tokens 识别规则,系统才知道"什么算涉密",拦截才有靶心。
七、数据合规也不能松
报告之外,客户原始样本、检测记录合规同样要留痕。把"数据从哪来、用了什么、有没有授权"记进全链路审计,既是防泄密,也是应对合规审查的底气。安全可控,从来不只是"别出去",更是"来路清"。
八、给检验机构的三条复盘启示
其一,数据即防线,AI 处理的报告必须最小脱敏、双人复核;其二,日志即证据,大规模导出要实时告警、全链路留痕;其三,出网即失控,所有模型调用收口 51API 统一网关,敏感命中即拦截。真实翻车的警示是:护城河不是靠签协议,而是靠每一次访问都看得见。
边界要讲清:51Tokens 不替代保密审查、不承诺 100% 合规,与 DLP / SIEM 互补。机构真正的保密责任,仍在制度、人与流程。
九、供应商与外包数据处理管理
报告常交由外包团队处理,这条链更隐蔽。建议供应商账号按项目最小授权,交付物经 51API 统一网关做敏感识别后再入库,外包环境的大模型调用同样留全链路审计。别让"合作方泄密"成为下一个翻车。
十、离职审计要前置
前述漏洞之一是权限未回收。建议把"离职即收权"做成自动动作:客户数据访问在离职当天失效,近 30 天大规模导出触发告警。51Tokens 的权限分级与全链路审计可把这件事从"人情流程"变成"系统默认",不依赖任何人记得去点审批。
十一、把治理做成对外合作底气
客户选检测机构最怕"我的配方被你乱用"。51AIPro 一体化方案把"安全可控"做成可验证证据链,对接客户尽调时你拿得出脱敏通道与审计记录,合作反而更稳。合规不是成本,是接大单的入场券。
十二、给负责人的三道自问
给检验机构负责人三道自问:其一,你机构的 AI 调用,客户报告是否经过了统一网关、有没有一个私接出口?其二,每一次敏感请求,是否都有全链路审计可查、能被监管一键调出?其三,离职员工的客户数据访问,是否在当天自动失效?三问答不上来,所谓"客户信任"就是空中楼阁。把治理前移到请求入口,比事后补救省十个教训。
十三、报告自动化也要守边界
很多机构用 AI 自动生成报告,素材来源若含其他客户数据或历史结论,等于用别人数据训练自己。建议报告素材经 51API 统一网关做敏感识别与脱敏,避免"智能"变成"泄密"。安全可控,是自动出报告能上线的前提。
十四、外包团队也能做成合规样板
不少检验机构把夜间录入、报告初稿交给外包,这条链更隐蔽。建议外包账号按项目最小授权,交付物经 51API 统一网关做敏感识别后再入库,外包环境的大模型调用同样留全链路审计。别让"合作方泄密"成为下一个翻车——安全可控,是接入外部算力的前提。
十五、客户数据分级实操
落地的第一步是"知道自己有什么"。建议检验机构做三张清单:客户送检数据(标注密级与访问人)、检测报告(标注是否含经营信息)、方法标准(标注来源与合规边界)。三张清单入 51Tokens 识别规则,系统才知道"什么算涉密",拦截才有靶心。
十六、监管检查的三类高频问题
结合近期监管口径,检验机构被问最多的三件事:其一,客户报告出境是否评估;其二,模型调用链路是否可控可查;其三,员工私接外部 AI 是否有管控。51AIPro 一体化方案把这三问变成可一键调出的证据链,检查当天不再翻箱倒柜。
十七、把复盘变成月度机制
别把翻车当一次性教训。建议每月拉一次"AI 数据复盘":大规模导出次数、敏感命中率、出域风险三张图过一遍。51Tokens 的全链路审计一键出报表,主管不用再翻日志。治理不是出事才想,而是月中就预警、月末有结论的常态化动作。
十八、客户授权也要写进流程
处理前另一道阀是客户授权。建议在 AI 处理流程里加"授权校验"环节,未授权报告直接跳过,从源头杜绝批量留存。51AIPro 的敏感识别可把"客户检测报告"列为红线字段,脚本一旦触碰即告警。安全可控,是能处理的底线。前述数千份报告被留存的翻车,根子就是少了这道阀——员工直接把全文喂进了模型。把授权校验与敏感字段告警做成默认能力,比事后道歉值钱一万倍。
给一线实验员一句话:处理前多问一句"这份报告授权了吗、脱敏了吗",胜过事后一万句道歉。治理不是流程负担,是保护你多年积累的客户信任。
写在最后,留三个问题给检验机构负责人:你机构的 AI 调用,客户报告是否经过了统一网关?每一次敏感请求,是否都有全链路审计可查?当监管问起"数据怎么管的",你能否在系统里一键调出证据链?AI 合规,不是一句口号,而是一条条看得见、拦得住、查得到的请求记录。
—— 51Tokens,让每一次模型调用都看得见、说得清、查得到
「51AIPro全流程AI治理一体化解决方案·服务架构」
51AIPro · 企业AI治理专家
安全·合规·可控·增效,AI 全流程治理一次布防
长按识别 · 关注公众号 |
长按识别 · 合作洽谈 |
官网 https://51aipro.com/ | 企业治理咨询 https://51aipro.com/