AI行业复盘 9.5万邮箱泄露!AI脚本翻车全记录 |
政务与零售品牌同处 AI 提效浪潮,但数据经不受控 AI 出域即泄密风险正被严查;总书记在 WAIC 2026 定调人工智能必须安全可控、始终处于人类控制之下。2026 年 10 月,新加坡肉干品牌 Bee Cheng Hiang 出了一档事:员工让 AI 写群发邮件的脚本,未经审核就跑,结果 95,364 名会员的邮箱地址泄露给了彼此。没有黑客,纯属"AI 写的代码没复查"。
一、翻车全过程
据新加坡个人数据保护委员会(PDPC)通报,Bee Cheng Hiang 一名员工用生成式 AI 写了一段批量发营销邮件的 Python 脚本。脚本没做充分测试、没走审核,直接上生产,导致 95,364 名会员的邮箱地址被误发给了其他收件人。无恶意、无外部攻击者,纯属内部失控。公司事后通知 PDPC,并引入"两人复核"机制。
二、为什么 AI 写的代码更危险
生成式 AI 让写代码变快,但监管对企业的每一条上线代码仍然追责。Bee Cheng Hiang 的教训是:AI 生成的脚本在触达真实客户数据前,没有任何人 review 过底层逻辑。对零售、品牌、营销类企业,会员邮箱、手机号、收货地址都是受保护的个人数据,一旦因脚本疏漏出域,就是实打实的商业秘密与隐私泄露。
三、和国内监管的对照
新修订《网络安全法》2026 年 1 月 1 日施行,对关基与数据违规最高罚 1000 万或营收 5%;《个人信息保护法》对泄露个人信息的罚则同样严厉。国安部披露的两起 AI 泄密案也提醒,内部资料经不受控 AI 出域已是真实风险渠道。Bee Cheng Hiang 没被罚款,是因为及时上报且非恶意,但换在国内,后果可能远重。
四、根因:缺一道"上线前审核"
PDPC 调查指出,公司在 AI 辅助生成代码方面没有任何正式政策、测试和监管复核。这和企业用 AI 写文案、做报表、出报告是同一类风险:产出直接进生产、没过任何网关与审计。把"AI 生成"等同于"可直接用",是这起翻车的真正根因。
五、51AIPro 怎么堵这个洞
51API 统一网关的做法是:所有对外的 AI 调用、所有触达客户数据的脚本执行,都先过网关。规则在 51Tokens 配置——涉及个人数据的批量操作触发预警或拦截,强制人工复核(APPROVAL 动作)。全链路审计把"谁、什么时候、调了什么、动了哪些数据"记成不可篡改的记录。9.5 万邮箱的事,本可以在上线前被拦一道。
六、政务对照:涉密材料更不能绕行
政务系统已出现多起 AI 泄密通报,机关单位处理的数据更敏感。总书记 WAIC 2026 强调安全可控,落到代码与脚本上就是:凡触达真实数据,必过统一网关、必留痕迹。企业 AI 治理与政务 AI 治理,堵的是同一个洞。
七、给零售品牌的四条启示
其一,AI 生成的代码上线前必须人工复核;其二,客户数据调用走统一网关,不直连;其三,批量操作设审批关卡;其四,事后能拿得出全链路审计记录。四件事做齐,9.5 万邮箱的尴尬就不会重演。
八、把管控做成日常
Bee Cheng Hiang 亡羊补牢加了"两人复核"。但被动补救不如主动布防。51AIPro 把审核、拦截、审计做成系统能力,让每一次触达客户数据的动作都先过一遍。安全可控不是事后补丁,而是上线前的那道关。
这起翻车给所有用 AI 做营销、做产品的企业提了醒:AI 写代码快,但上线前的那道审核不能省。统一网关 + 全链路审计,正是 51AIPro 给"AI 脚本泄密"这道难题的确定性答案。
九、同类翻车还有哪些
Bee Cheng Hiang 不是孤例。圆通内鬼批量导出超 10 亿条寄递信息、多家零售平台因代码疏漏泄露会员库,根因高度相似:数据触达生产环境前,没有任何一道 AI 或人工复核。AI 让写代码变快,也让"出错的速度"变快。治理要追的不是某次事故,而是那道缺失的"上线前审核"。
十、AI 代码的准入机制
建议零售品牌建立"AI 辅助代码准入"流程:AI 生成的脚本先进沙箱测试、再走双人复核、最后才碰真实客户数据。涉及个人数据的批量操作,必须触发人工审批(APPROVAL 动作)。这道机制不慢,只是把"回头补救"变成"事前拦截",成本远低于一次泄露的罚款和口碑损失。
十一、零售数据怎么分级
会员邮箱、手机号、收货地址、消费偏好,按敏感度分级。低级数据可走轻量 AI 处理,高级数据(如绑卡信息)必须经脱敏(MASK)或禁止进公网 AI。51Tokens 的五种处置动作里,MASK 脱敏放行专门用于这类"既要处理又要护住"的场景,让数据可用不可见。
十二、应急响应:出了事怎么报
Bee Cheng Hiang 之所以没被罚款,重要一点是及时通知了 PDPC 并主动整改。出事不可怕,瞒报才致命。建议企业预案写清:发现泄露后多久内上报、通知谁、怎么止损、怎么留证。全链路审计记录此时就是免责证据链——你证明自己"有管控、有响应",监管才会从宽。
十三、和《个人信息保护法》对齐
个保法对泄露个人信息最高可罚上一年度营业额 5% 或 5000 万元。零售品牌会员数据海量,一旦出事金额惊人。国安部披露的两起 AI 泄密案也提醒,内部资料经不受控 AI 出域已是真实渠道。把 AI 脚本管控做成合规刚需,不是可选项,是生存线。
十四、给 CIO 的清单
①AI 生成代码上线前强制人工复核;②客户数据调用走 51API 统一网关,不直连;③批量操作设 APPROVAL 审批;④敏感字段配 MASK 脱敏;⑤全链路审计保留可溯源记录;⑥出事预案写清上报与止损。六步做完,9.5 万邮箱的尴尬不会重演。
十五、政务对照:涉密更不容绕行
政务系统已出现多起 AI 泄密通报,机关单位处理的数据更敏感。总书记 WAIC 2026 强调安全可控,落到代码与脚本上就是:凡触达真实数据,必过统一网关、必留痕迹。企业 AI 治理与政务 AI 治理,堵的是同一个洞,用的是同一套底座。
十六、三道自问
给零售品牌三道自问:其一,你公司 AI 写的代码上线前有人复核吗?其二,会员数据调用都过了统一网关吗?其三,真泄露了拿得出全链路审计吗?三问答不上来,下一次翻车的就是自己。把管控做成日常,比事后补救稳一万倍。
十七、把复盘做成模板
一次翻车最大的价值,是变成可复用的模板。建议零售品牌把 Bee Cheng Hiang 这起事件提炼成"AI 代码上线前检查清单",每次发版前过一遍:沙箱测试了吗、双人复核了吗、碰真实数据走审批了吗。复盘不写进流程,就只是一次事故;写进流程,才变成免疫力。
十八、供应商也要管
9.5 万邮箱出域,根源是员工用公网 AI 写代码,但也暴露供应商管理缺口。接外包、用 SaaS 做营销,合同里要写清数据不出域、AI 调用走受控通道。51API 统一网关可对接合作方白名单,把供应链的 AI 风险一起收口。泄密往往发生在边界,管住自己还要管住接口。
十九、给合规的一页纸
合规同学看三件事:数据分级做没做、敏感字段有没有 MASK、全链路审计留没留。三件事齐,个保法下的尽职免责才站得住。51AIPro 把这三件做成网关侧标准能力,合规不用每次临时救火。监管要的是"有管控、有响应、有证据",系统正好补齐这三块。
二十、写在最后
这起翻车给所有用 AI 做营销、做产品的企业提了醒:AI 写代码快,但上线前的那道审核不能省。没有黑客、纯属内部失控,恰恰说明风险离我们很近。统一网关加全链路审计,正是 51AIPro 给"AI 脚本泄密"这道难题的确定性答案。安全可控,对零售品牌同样是生死线。
二十一、翻车背后的组织短板
9.5 万邮箱出域,表面是员工用 AI 写代码没复查,根子是组织没有 AI 准入机制。很多企业的真实状态是:工具随便用、代码随便上、数据随便碰。Bee Cheng Hiang 的教训是,组织短板不补,下一次翻车的就是客户库、订单表、支付信息。复盘要复盘到组织层,不只是换个人。
二十二、把"人审"做成硬卡点
PDPC 接受其自愿承诺而未罚款,关键是因为公司及时上报并引入"两人复核"。这说明监管认"有管控"。51API 统一网关把"人审"做成硬卡点——触达真实客户数据的操作强制 APPROVAL,不经审批过不了网关。把软要求变成系统强制,才是真防护,而不是靠员工自觉。
二十三、写在最后的提醒
这起翻车给所有用 AI 做营销、做产品的企业提了醒:AI 写代码快,但上线前的那道审核不能省。没有黑客、纯属内部失控,恰恰说明风险离我们很近。统一网关加全链路审计,正是 51AIPro 给"AI 脚本泄密"这道难题的确定性答案。安全可控,对零售品牌同样是生死线,也是总书记 WAIC 2026 定调的应有之义。
「51AIPro全流程AI治理一体化解决方案·服务架构」
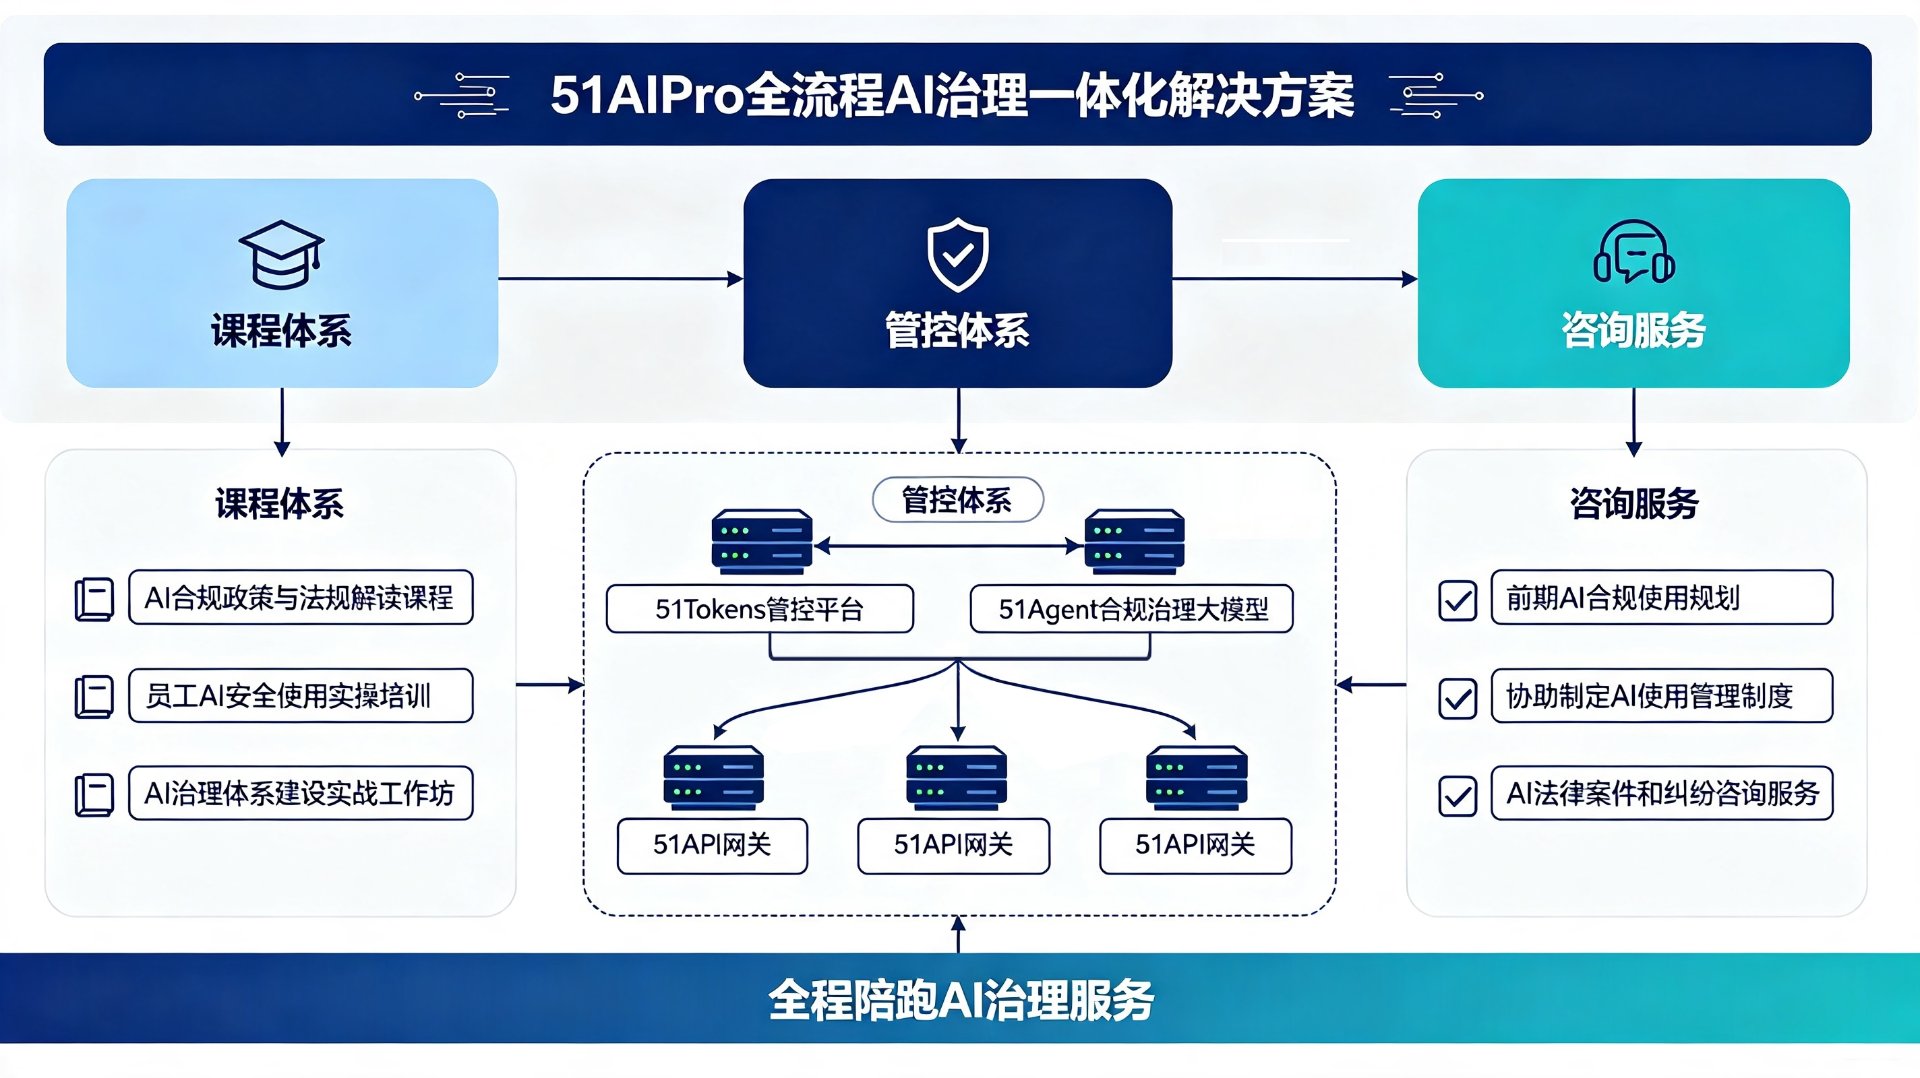
51AIPro · 企业AI治理专家
安全·合规·可控·增效,AI 全流程治理一次布防
长按识别 · 关注公众号 |
长按识别 · 合作洽谈 |
官网 https://51aipro.com/ | 企业治理咨询 https://51aipro.com/