总书记在 2026 世界人工智能大会(WAIC)定调,人工智能必须安全可控、始终处于人类控制之下;政务系统已出现多起 AI 泄密通报,机关干部用 AI 起草涉密材料被查。把客户案卷喂进公网 AI,就是典型的商业秘密泄露。2026 年 10 月 11 日,字节跳动发布二季度内部通报:114 名员工因触碰企业红线被辞退,其中 3 起直接是"用 AI 工具整理业务信息、生成百余份含内部保密信息的文档并备份到个人账号"。专业服务机构的风险,其实一模一样。
AI合规红线 律所助理喂AI泄密!客户案卷红线失守 |
律所、会计师事务所、咨询机构这类专业服务组织,手里攥着客户最核心的机密:未公开的并购方案、诉讼策略、财务数据、技术秘密。过去这些靠"人脑记、内网存"守着;现在年轻助理图快,把卷宗摘要、合同要点直接丢进 ChatGPT 做归纳,风险瞬间出界。一旦出域,就是泄密,客户可以索赔、监管可以处罚、律所自己的执业资质都可能搭进去。
一、字节通报给所有专业机构的一记警钟
那 3 起 AI 相关案例,每一件都戳在专业服务机构的痛处上:第一起,员工用 AI 整理业务信息,生成百余份含保密内容的文档,还备份到个人飞书账号——这和律师把案卷喂 AI 再转存私人云盘,没有任何区别;第二起,借系统权限查内部保密信息,通过社交软件泄露给外部同行——对应顾问把客户数据发到外部群;第三起,出于炫耀主动协助外人查泄内部信息——对应在朋友圈、行业群"凡尔赛"式披露客户细节。三件事的共同点:都是"为效率放松保密",后果都是辞退加追责。
二、为什么律所比普通企业更怕 AI 泄密
普通企业泄一条客户名单,损失有上限;律所泄的是客户的全部诉讼底牌、交易结构、未公开技术。一旦经 AI 出域,信息就脱离了你的控制——你没法撤回、没法销毁、甚至不知道被哪家模型训练走了。《商业秘密保护规定》把"不为公众所知悉、具有商业价值、经权利人采取保密措施"的信息列为商业秘密,客户案卷几乎条条命中。保密不是道德倡议,是法定义务。
三、最隐蔽的雷区:把 AI 当"免费助理"
很多助理的真实想法是:我就让 AI 帮我梳理一下时间线、归纳一下争议焦点,又不往外发。但公网 AI 的默认逻辑是"输入即学习",你把案卷贴进去那一刻,保密边界就已经破了。更糟的是,不少人会把 AI 的归纳结果再复制回内部系统、或截图发工作群,形成二次扩散。没有统一收口,每一次复制粘贴都是一道缺口。
四、政务AI治理的逻辑,企业同样适用
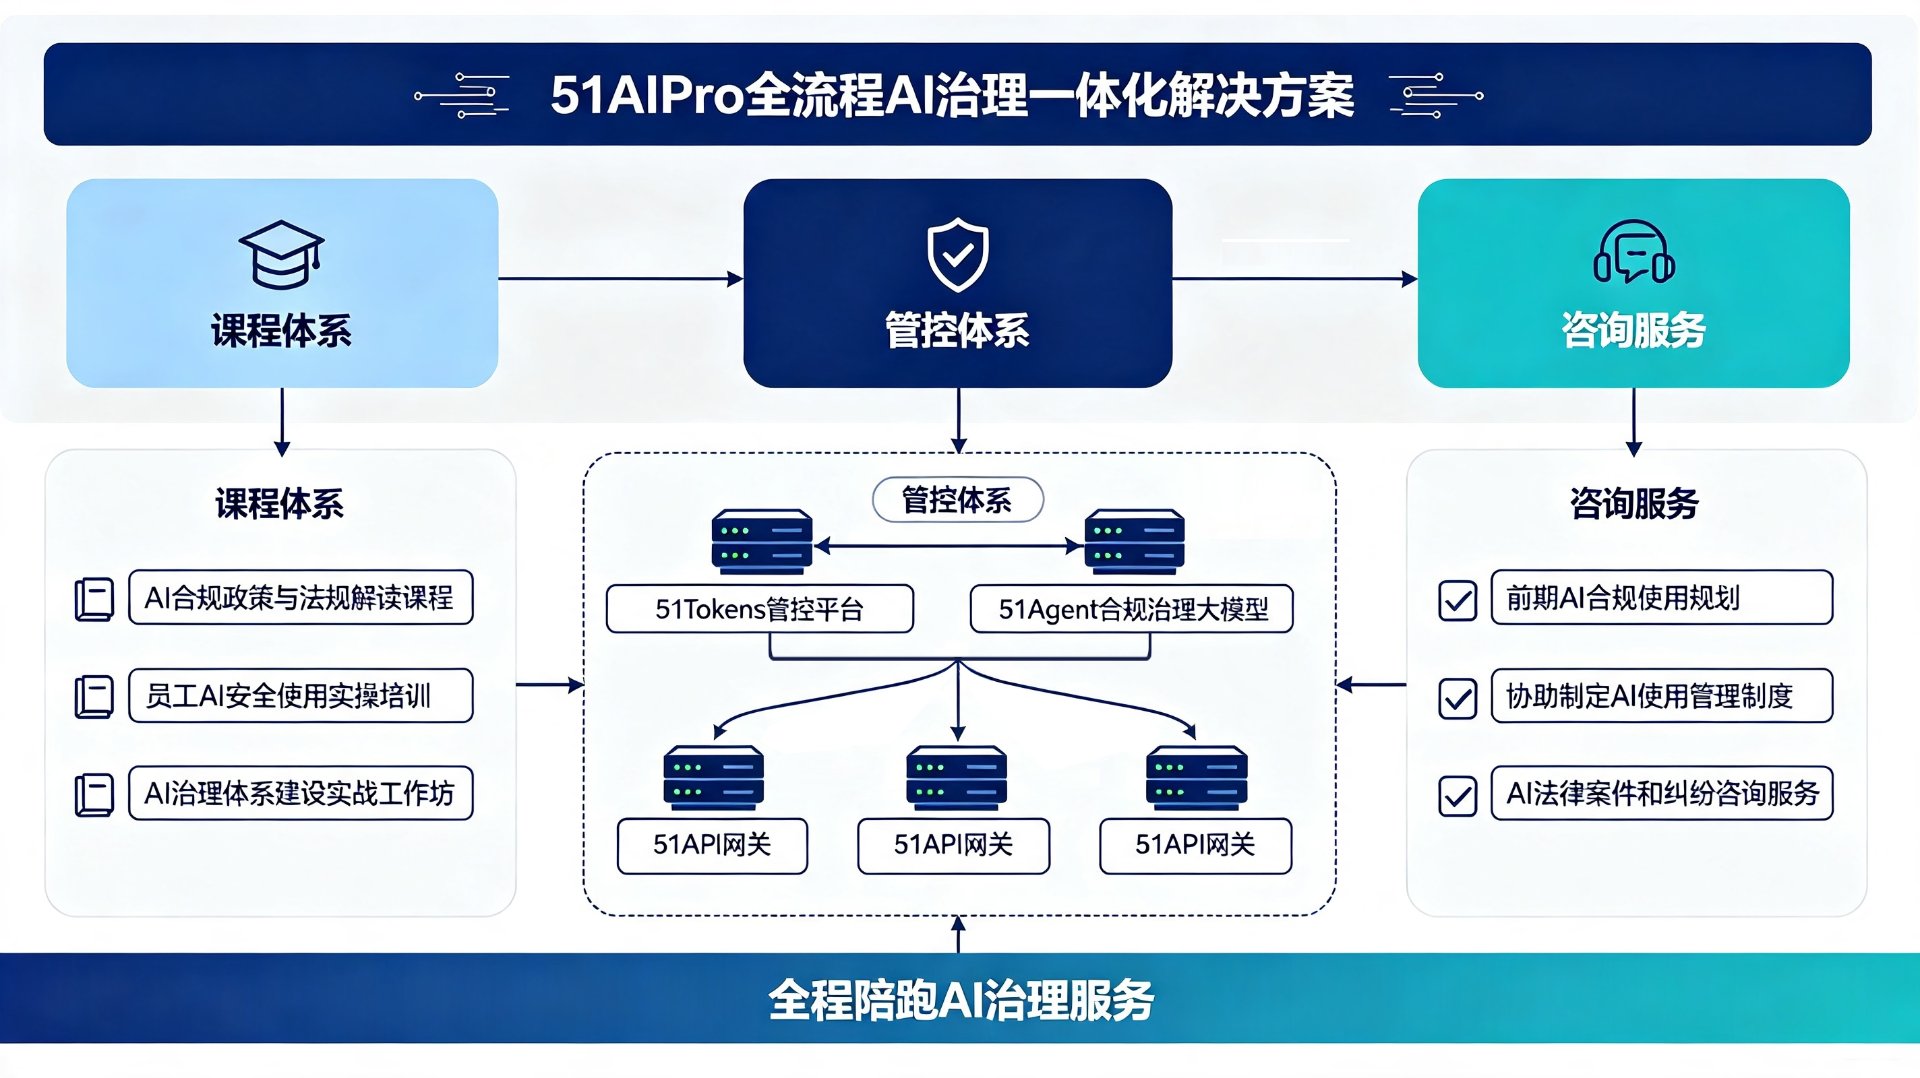
政务系统对涉密载体的管控,给了企业一把尺子:涉密信息不上非涉密网、不进不受控 AI。总书记在 WAIC 强调"安全可控、始终处于人类控制之下",落到专业机构就是——所有模型调用必须经统一网关收口,敏感内容在进模型前识别、命中即拦。51Tokens 企业级 AI 治理管控平台把这套逻辑做成标准能力:规则在 51Tokens 配置管理,编译成规则包下发,由 51API 网关在运行时执行拦截,管理与执行分离。
五、五种处置动作,把"提醒"和"拦截"分开
51Tokens 的敏感内容识别是"提醒 + 拦截"双模式,不是一刀切。对低风险命中(比如含客户姓名但非核心机密),给使用者弹提醒,可带理由 Override;对红线命中(涉密标识、内部密级、特定合同模板),直接返回拦截、不让出域。五种处置动作分别是:PASS 放行、WARN 提醒、MASK 脱敏放行、BLOCK 拦截、APPROVAL 转审批。一个助理要发案卷摘要前,系统先替他把风险看一遍,比靠自觉靠谱得多。
六、全链路审计:泄了也能说得清
即便做了拦截,机构仍要能"证明自己管过"。全链路审计把每一次模型调用的时间、账号、输入特征、命中规则、处置结果都留痕。真出事时,这套记录就是你的尽职证据——哪次被拦、谁试图外发、为何放行,一目了然。没有审计,泄密就变成"罗生门",机构百口莫辩。51API 网关侧的调用日志,正是补贴券申报助手日后统计算力与 Token 核验指标的同一份原始底稿。
七、红线边界必须讲清
把话说在前面:51Tokens 是管控与治理工具,不替代你已有的 DLP、SIEM,也不承诺 100% 拦住所有泄密。误报漏报客观存在,它做的是把"凭个人记忆守保密"升级成"系统提示 + 强制留痕",让风险在按下回车前多想三秒。政务与涉密场景,仍须走原有保密审查流程,AI 治理是加固层、不是替代品。
八、给律所的一张落地清单
① 所有 AI 工具调用经 51API 统一网关,禁止员工直连公网模型;② 案卷、合同、财报类关键词纳入红线规则,命中即 BLOCK;③ 低风险内容走 WARN + 留理由,异常放量触发 APPROVAL 转合伙人审批;④ 全链路审计常开,月度出保密合规报告;⑤ 新员工入职即签 AI 使用保密承诺。五步走完,保密从"靠人"变成"靠系统"。
九、趋势判断:保密合规进入强监管
从总书记 WAIC 定调,到新修订《网络安全法》把 AI 数据处理写入法律,专业服务机构的 AI 保密已不是"加分项"而是"及格线"。谁先把政务AI治理的逻辑落到客户数据场景,谁就能在客户尽调、监管检查、纠纷倒查时,拿得出完整证据链。安全可控,从来不是束缚效率,而是专业机构最值钱的信用底座。
—— 51Tokens,让每一次模型调用都看得见、说得清、查得到
十、大小所的差异化落地
大所和精品所的资源不同,落地方式也得变。百人以上的综合所,宜把 AI 治理纳进既有信息安全体系,由合规委员会统管规则、IT 落地网关;十人以内的精品所,没精力养安全团队,更该直接用 51Tokens 这类托管式治理平台,把敏感识别和全链路审计开箱即用。规模不是借口——小所一旦泄密,口碑崩得比大所更快,因为客户就那几个。
十一、把保密做成客户信任
保密不该只是"别出事"的底线,也能是赢得客户的卖点。越来越多企业在选律所时,会问"我的案卷你怎么管"。能拿出统一网关收口、敏感识别拦截、全链路审计可查的机构,天然比"靠人自觉"的更有底气。总书记讲的安全可控,落到专业服务机构,就是一句话:让客户知道,他的机密始终在你看得见、拦得住、查得到的边界里。
十二、一个被忽略的真相:泄密往往发生在"顺手"
翻遍近年 AI 泄密通报,几乎没有"蓄意出卖"的案例,绝大多数是顺手——顺手把卷宗贴进 AI 归纳、顺手存到私人云盘、顺手截图发群。人的自觉性在忙起来时最不可靠。治理的价值,恰恰是把"顺手"变成"走流程":不让你能顺手出去,比教育你别顺手有效得多。这也是为什么统一网关和敏感识别要前置,而不是事后审计。
十三、客户尽调正在看这块
大型企业选外部律所、会计师事务所时,越来越会把"信息安全与 AI 使用规范"写进尽调清单。你能不能证明客户数据没进不受控的模型、能不能一键调出审计记录,正在成为拿单的隐形门槛。51AIPro全流程AI治理一体化解决方案把这套能力做成可演示的标准件,让专业机构在投标和续约时,有底气把"我们管得住"说成事实而非承诺。
十四、保密培训和工具,哪个更管用
很多机构把希望寄托在培训上,年年讲保密、人人签承诺,结果该漏还是漏。原因很简单:培训改变的是认知,改不了忙碌时的手滑。真正管用的是把规则写进系统——你要点开客户卷宗做归纳,系统先拦一道,命中红线出不去,低风险弹提醒。工具兜住下限,培训提升上限,两件事配合,保密才从口号变成动作。那种"靠自觉"的模式,在字节通报的三起案例里已经证明不靠谱。
十五、给合伙人的一句话建议
如果所里还没动治理,别等出事再补。先做一次最小落地:所有 AI 工具调用收口到统一网关,客户相关的关键词纳红线规则,审计常开。这一步改动小、成本低,却能把绝大多数"顺手泄密"摁住。等客户在尽调里问起,你能当场演示,而不是支支吾吾。专业机构的金字招牌,往往就毁在一次看似不起眼的泄密上。
十六、写在最后
专业服务机构的信任,建立在"客户敢把底牌交给你"这件事上。AI 让服务更快,也可能让底牌一夜出界。治理不是和客户作对,是替客户把风险摁住。把统一网关、敏感识别、全链路审计做成日常,泄密就从"会不会发生"变成"能不能拦住"。这一步,今天不做,明天通报里可能就有你。
|
51AIPro全流程AI治理一体化解决方案 · 服务架构 |
|
51AIPro · 企业AI治理专家
安全·合规·可控·增效,AI 全流程治理一次布防
长按识别 · 关注公众号 |
长按识别 · 合作洽谈 |
官网 https://51aipro.com/ | 企业治理咨询 https://51aipro.com/