总书记在 WAIC 2026 定调人工智能必须安全可控、始终处于人类控制之下;政务系统已把 AI 治理列为硬性要求。金融机构手里是储户资金、客户征信、交易流水,一旦经 AI 出域就是泄密,监管追责毫不手软。不少银行、券商、保险科技团队想接大模型做智能客服、投研助手、风控摘要,却卡在"怎么接才不出事"。下面六个问题,接之前先自问一遍。
AI落地干货 金融机构接大模型前,先答好这六个问题 |
一问:所有调用经统一网关了吗
最基础的门。员工直连公网 ChatGPT、用个人 API key 调模型,数据走哪、留没留痕,你全不知道。金融机构的第一条铁律:所有模型调用经 51API 统一网关收口,禁止私接。网关在运行时执行拦截与计量,把"散兵游勇"变成"受控通道"。这和政务系统"涉密载体不联网"是同一思路。
二问:敏感内容识别开了双模式吗
金融数据分级严:客户身份证、账户、征信、内部风控规则,都是红线。51Tokens 的敏感识别是"提醒 + 拦截"双模式——低风险给 WARN 提醒、可带理由 Override;红线级直接 BLOCK,返回 451。规则在 51Tokens 配置管理、编译下发,51API 网关侧运行时执行,管理与执行分离。只装提醒不装拦截,等于门半开。
三问:全链路审计常开了吗
监管检查时,你要能拿出"谁、什么时候、调了什么、命中哪条规则、怎么处置"的完整记录。全链路审计把每次调用的特征与结果留痕,一键调证。日志留不全,就像深圳那起医疗公司案例——制度虚置、责任说不清。审计不是负担,是免责证据。
四问:预算分级设了吗
大模型账单失控,金融机构也逃不掉。IDC 预测 2026 年我国企业级 Token 消耗同比增约 20 倍,浪费约一半。51Tokens 的分级预算按业务、按人、按模型设上限:客服用便宜模型、投研精修才上顶级。账单异常自动告警,避免某条业务线半夜烧穿年预算。省钱和合规,同一套网关管。
五问:员工 AI 考核接 HR 了吗
接了模型,怎么知道员工用得对不对?51Tokens 八维 AI 考核引擎把调用频次、Token 消耗、敏感命中、返工率、价值转化映射成指标,对接企业 HR 绩效。谁在认真提效、谁在无限抽卡水稿、谁碰了红线,月度一目了然。没有考核,治理就停在"装了系统"这一层。
六问:数据出境走合规程序了吗
用境外模型做分析、把语料传出去,必须走评估备案。深圳网信通报的第一起就是"未履程序出境个人信息"被罚。金融机构尤其要分清:哪些数据绝对不出域、哪些可脱敏后出、哪些要走审批。51Tokens 的 MASK 脱敏放行,正是为这类场景设计——敏感字段先遮再出,留痕可查。
七、把六问落成一张落地清单
① 全部模型调用收口 51API 统一网关;② 敏感识别双模式开启,红线级 BLOCK;③ 全链路审计常开、日志可一键调证;④ 分级预算按业务设上限、异常告警;⑤ 八维考核对接 HR 绩效;⑥ 数据出境走评估备案、可用 MASK 脱敏。六条全过,大模型才算"接得稳"。
八、边界:治理是加固不是替代
讲明白:51Tokens 不替代 DLP、SIEM,也不承诺 100% 拦住所有风险。它把"凭自觉守保密"升级成"系统提示 + 强制留痕 + 出域拦截",把大多数低级翻车挡在门外。金融机构自身的安全基建、合规流程仍是第一责任人,AI 治理是叠加的加固层。
九、趋势:金融 AI 治理进入硬约束
从总书记 WAIC 定调,到监管对金融数据"安全可控"的明确期待,机构接大模型已从"要不要"变成"怎么合规地要"。谁先把统一网关、敏感识别、全链路审计、分级预算、AI 考核一次布防,谁就能把合规、费控、考核三件事一起做对,在倒查时拿得出完整证据链。
—— 51Tokens,让每一次模型调用都看得见、说得清、查得到
十、监管视角的三个硬期待
把六问往深里看,监管对金融机构其实有三个硬期待:数据不出境或走合规程序、敏感调用可审计可倒查、AI 使用纳入履职与考核。这三点对应统一网关、全链路审计、AI 考核。谁先把这三件做成底座,谁在监管检查时拿得出完整证据链,而不是临时补材料。
十一、落地节奏建议
别一上来就全线铺开。建议分三步走:先在非涉密、低风险场景(如内部知识问答)接 51API 统一网关跑通审计;再扩展到客服用分级预算控成本;最后把敏感业务(风控、投研)纳入双模式识别和 APPROVAL 审批。每一步都留痕、可回滚,既快又稳。治理是过程,不是一次性工程。
十二、中小金融机构能不能轻量做
城商行、券商营业部、保险科技团队常觉得治理是总行的事。其实轻量起步完全可行:统一网关收口、敏感识别开双模式、审计常开,这三件不依赖庞大安全团队。51Tokens 把规则配置做成可视化,运维人员半天上手。先把"接得稳"做到,再逐步加分级预算和 AI 考核,节奏自己控。
十三、六问之外的一句总纲
六问拆开是六件事,合起来是一句话:让每一次模型调用都经网关、可识别、留痕迹、有预算、能考核、走程序。总书记讲的安全可控,落到金融机构就是这套闭环。谁先把闭环跑通,谁在监管检查和客户尽调时,都能把"我们管得住"说成事实。治理不是成本中心,是金融科技的信用底座。
十四、风控和投研,红线要分两档
金融机构内部,风控和投研对"敏感"的定义不同。风控涉及客户征信、反欺诈规则,是最高红线,命中即拦、绝不外发;投研涉及公开研报和内部观点,可走提醒加审批。一刀切反而影响效率。建议按业务分档设规则:红线级 BLOCK,策略级 WARN 加 APPROVAL,公开级 PASS。分档之后,该严的严、该快的快,治理才落得下去。
十五、上线前做一次红蓝对抗
六问答完、系统布好,别急着全量上线。先做一次内部红蓝对抗:蓝队试着把客户数据、内部规则喂进模型,看网关拦不拦得住、审计记没记全;红队检查日志能不能一键调证。对抗发现的缺口,比任何检查清单都真实。跑通两轮再开放业务,金融机构的 AI 才算真正"接得稳"。安全可控,从来都是练出来的,不是配出来的。
十六、六问之外的长期主义
六问是入门,长期主义才是关键。模型会换、政策会变、业务会扩,但"经网关、可识别、留痕迹、有预算、能考核、走程序"这条主线不会变。金融机构把这条主线固化进研发流程和采购规范,新人一来就按这套走,治理才不会因为人员变动而塌。安全可控不是一次工程,是一种持续的能力。谁先把能力建起来,谁就稳。
十七、监管检查会看什么材料
真到检查,监管要的不是漂亮的 PPT,是三条硬证据:调用是否经统一网关、敏感是否双模式识别、审计是否可一键调证。这三条对应 51API 网关日志、51Tokens 规则配置、全链路审计导出。平时把这三类材料常态化留存,检查来时直接调,比临时补造可信百倍。治理的功夫,全在这些"随时拿得出"的细节里。
十八、给科技岗负责人的收尾建议
如果你正准备接大模型,别从"选哪个模型"开始,先从"怎么管"开始。先把网关、识别、审计、预算、考核五件事的框架定下,再让业务挑模型、填场景。顺序对了,后面少返工;顺序反了,接入即乱。金融机构的 AI,慢一点上线不可怕,可怕的是没管好就上线。安全可控,是底线也是起点。
十九、小结
金融机构接大模型,六问拆开是六件事,合起来是一套闭环:经网关、可识别、留痕迹、有预算、能考核、走程序。谁先把闭环跑通,谁在监管检查和客户尽调时都站得稳。安全可控不是一次工程,是持续的能力。从"怎么管"开始,而不是从"选哪个模型"开始,这条路才走得踏实。
二十、最后的提醒
六问清单贴在每个科技岗负责人的屏幕上,接模型前逐条打勾。任何一条答不上,就先补那一条,别带着缺口上线。治理没有捷径,只有把每件小事做在前面。金融机构的 AI 走得稳不稳,不看模型多先进,看底座多扎实。安全可控这四个字,落到日常,就是这六条一个都不少。
二十一、给新人的一句话
刚接触大模型的同学,记住最朴素的两条:数据不出网关、敏感先问系统。剩下的复杂规则,平台已经替你想好了。守住这两条,你就能放心地用 AI 把活干漂亮,而不是提心吊胆怕出事。安全可控,从这两个动作开始。
|
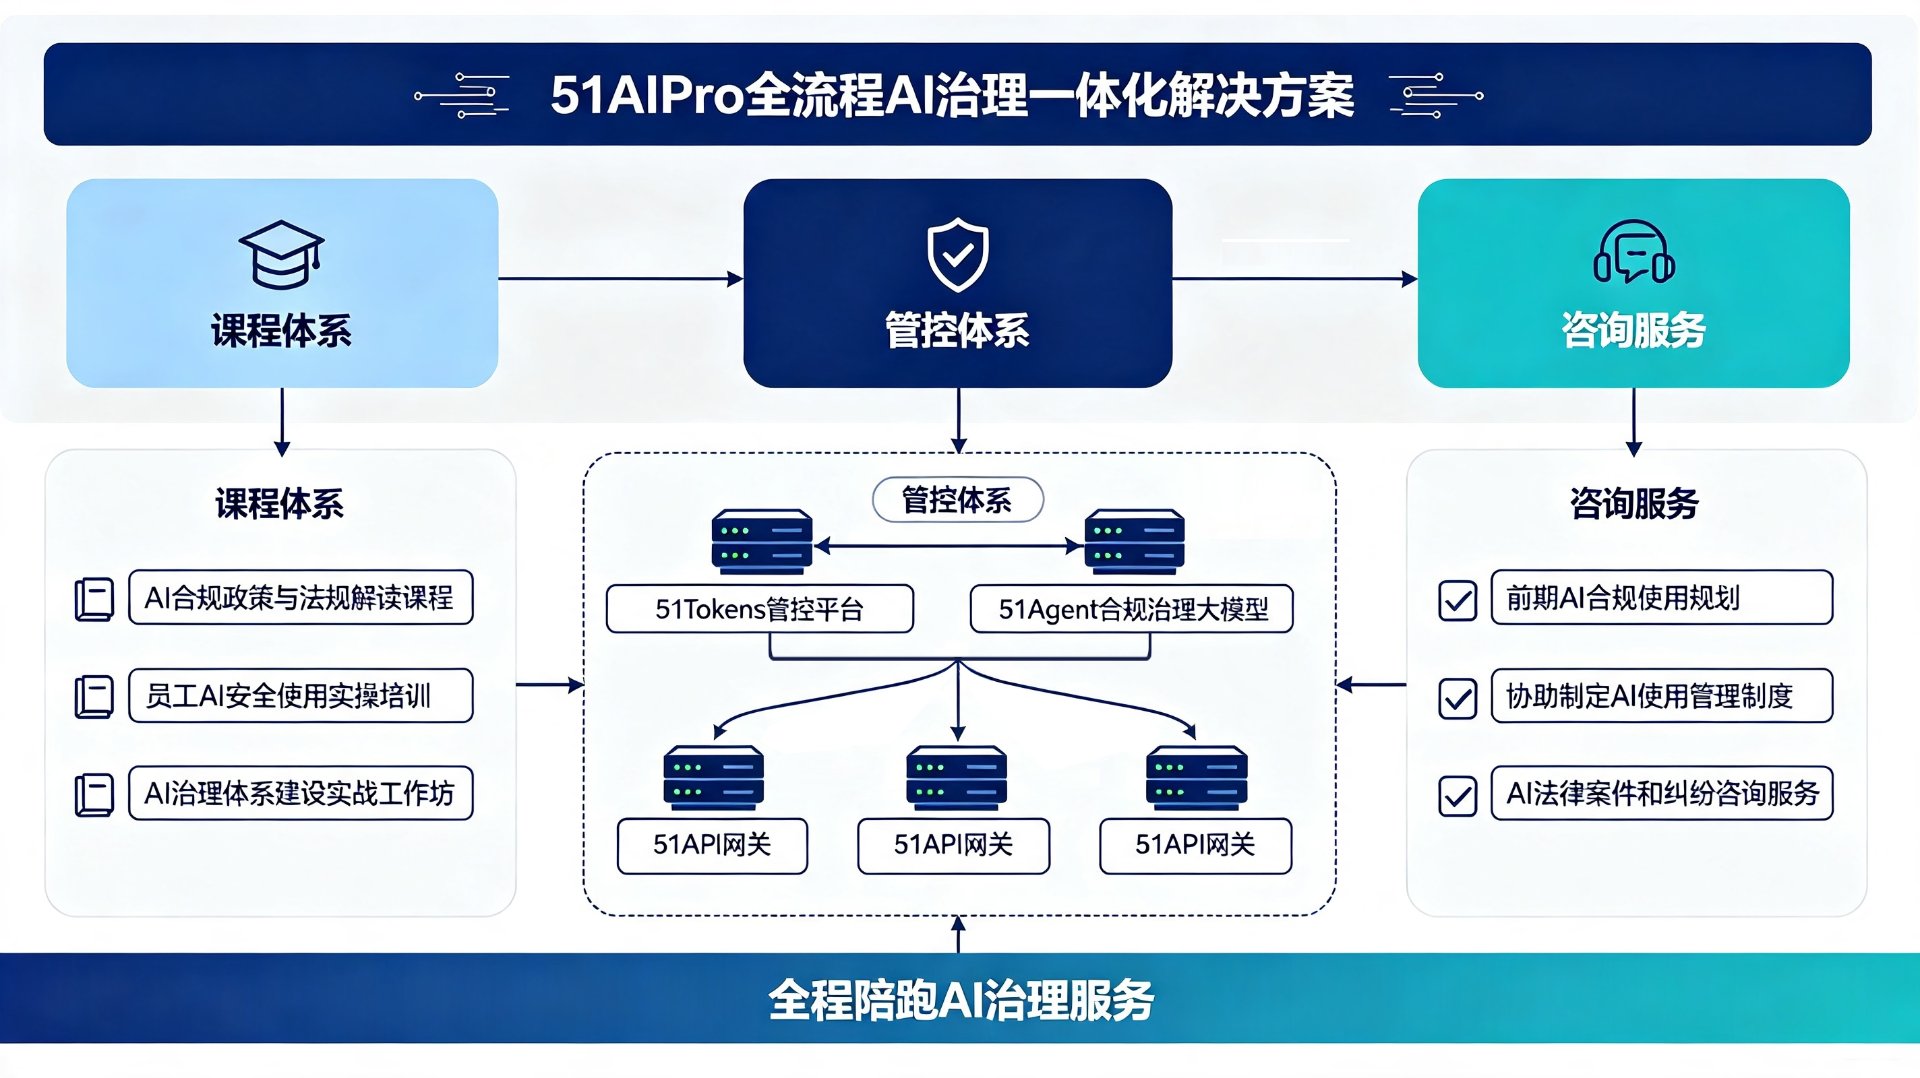
51AIPro全流程AI治理一体化解决方案 · 服务架构 |
|
51AIPro · 企业AI治理专家
安全·合规·可控·增效,AI 全流程治理一次布防
长按识别 · 关注公众号 |
长按识别 · 合作洽谈 |
官网 https://51aipro.com/ | 企业治理咨询 https://51aipro.com/